Tag: dati

Consulenza, Formazione, Hardware, Sicurezza informatica, Sistemi, Software

Proteggere un hard disk con una password

Vediamo come proteggere un hard disk con una password e salvaguardare i nostri dati.

Non serve spiegarti quanto sia importante proteggere i tuoi dati, sia quando essi si trovano sul computer, sia quando li salvi all’interno di un hard disk esterno. E questo vale ovviamente per un discorso molto semplice: i tuoi backup sono per natura importantissimi, ma se qualcuno accede al tuo hard disk esterno potresti perdere ogni singolo dato in uno schiocco di dita, e poi non avere alcun modo per recuperare quanto hai perso. Ecco perché oggi vedremo insieme come proteggere con una password un hard disk esterno.

Esistono diversi approcci che puoi decidere di adottare per proteggere i dati sul tuo computer, uno di questi è affidarsi a un crypter che gestisca l’accesso a un intero hard disk di dati. Se hai l’esigenza di proteggere un hard disk o una partizione da operazioni indiscrete ti segnalo uno strumento già incluso nel sistema operativo Windows, anche se non in tutte le versioni. Si tratta di BitLocker un piccolo software che predispone una password di accesso all’unità che si intende proteggere.
Il software applica una password di accesso ad un’unità quale hard disk interni, esterni collegati tramite USB, pendrive e altre memorie flash.

BitLocker

BitLocker è un prezioso strumento messo a disposizione da Microsoft ed è integrato in alcune versioni del sistema operativo Windows.Lo possiamo infatti trovare in Windows 7 Ultimate ed Enterprise, anche se va abilitato. Inoltre lo troviamo di default in Windows 10 Professional.
BitLocker è uno strumento di sicurezza che serve a crittografare un intero hard disk, o una partizione. Cifra il contenuto del disco e consente l’accesso ai dati solo dopo aver digitato una password di accesso, definita in fase di configurazione.

Come attivarlo

In Windows è sufficiente cercare BitLocker all’interno del pannello di controllo o della barra delle applicazioni, digitando la parola “bitlocker“:
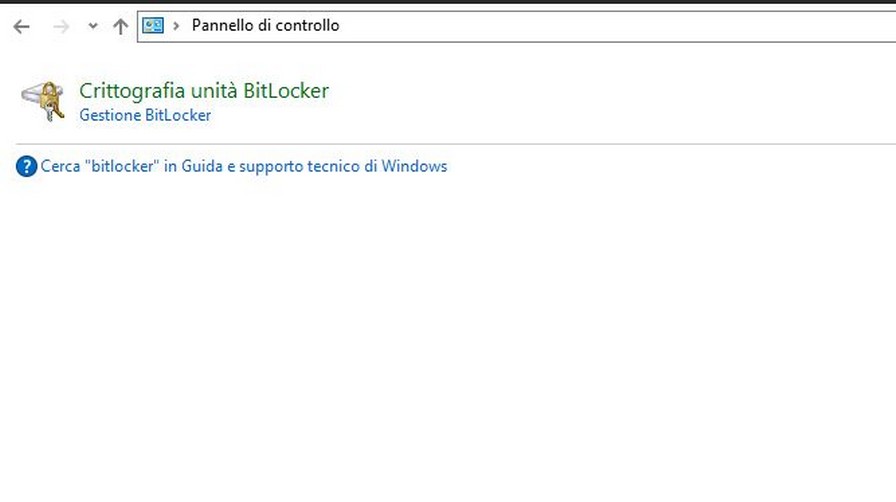
bitlocker pannello di controllo

Una volta individuato BitLocker, cliccaci sopra per avviare l’applicazione che ti consentirà di selezionare i volumi da proteggere.
Come puoi notare ti verranno mostrati tutti i volumi corrispondenti alle partizioni che hai installato sul computer, specificando se BitLocker è attivo o meno su ognuna della partizioni. Seleziona la partizione che intendi proteggere, cliccando sul testo “Attiva BitLocker” corrispondente:
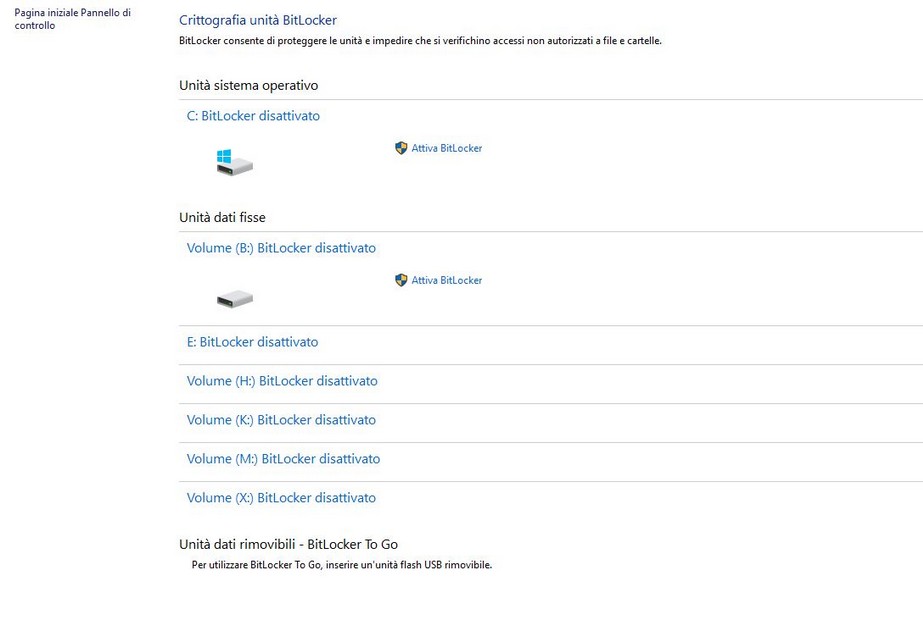
attiva bitlocker

Vedrai aprirsi una finestra in cui ti verrà chiesto di attribuire la password di accesso al contenuto del disco:
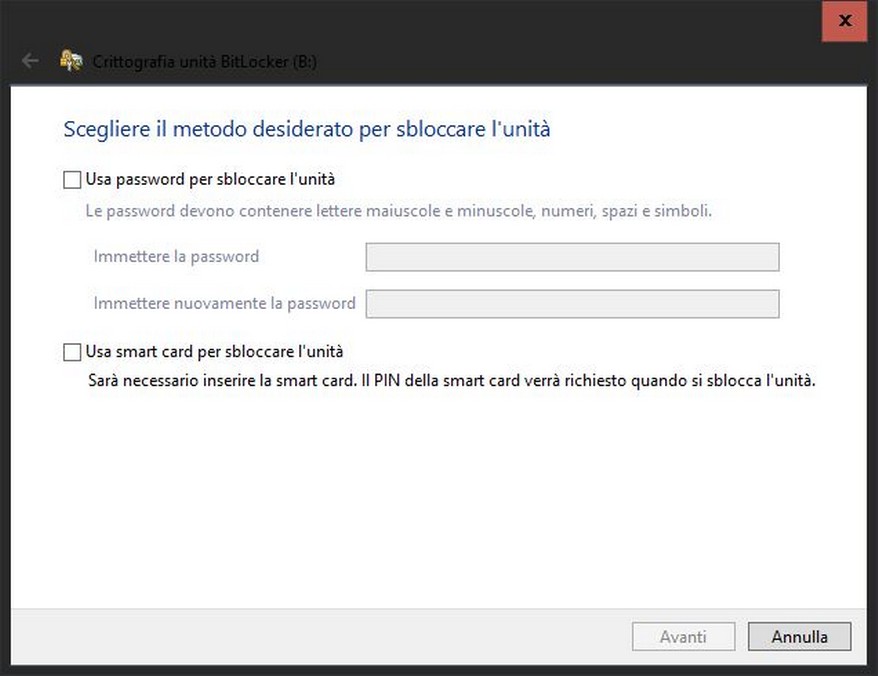
Proteggere un hard disk con una password

Successivamente spunta la casellina “Usa password per sbloccare l’unità” e inserisci la password, confermandola nel campo sottostante. Se la password di sicurezza è troppo semplice, non verrà accettata, per cui scegline una abbastanza complessa, con caratteri numeri e almeno un carattere speciale(.,:/_@%£…):
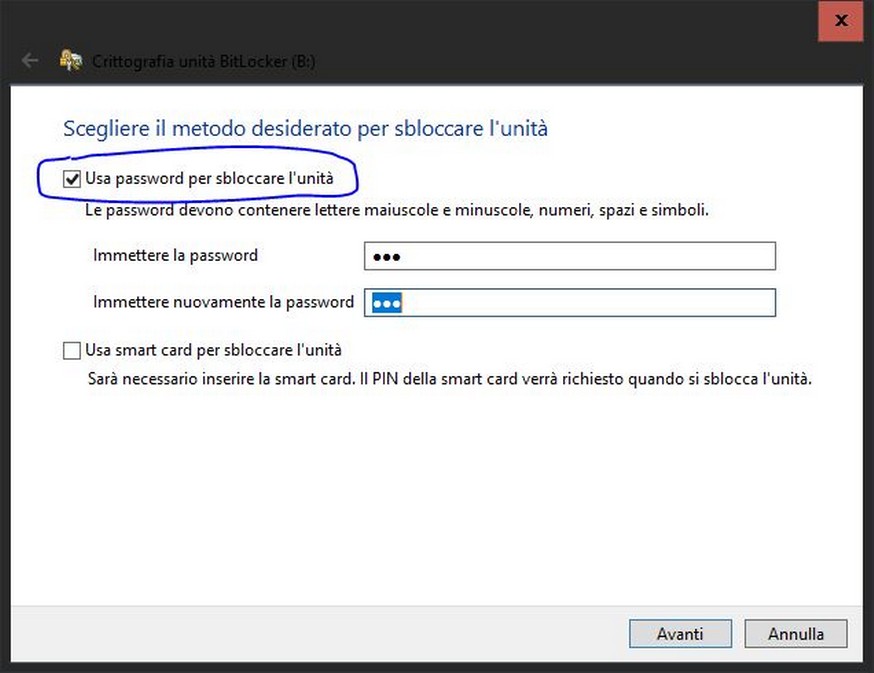
bitlocker

Salva la tua password

Una volta inserita e confermata la password di protezione all’unità prescelta, Microsoft per sicurezza, consente di salvare tale password presso una locazione a tua scelta tra quelle proposte. Se disponi di un account Microsoft puoi salvarla al suo interno in modo che venga associata al tuo account, altrimenti puoi decidere di stamparla e/o di salvarla sul computer o un supporto esterno come una pendrive sotto forma di file:
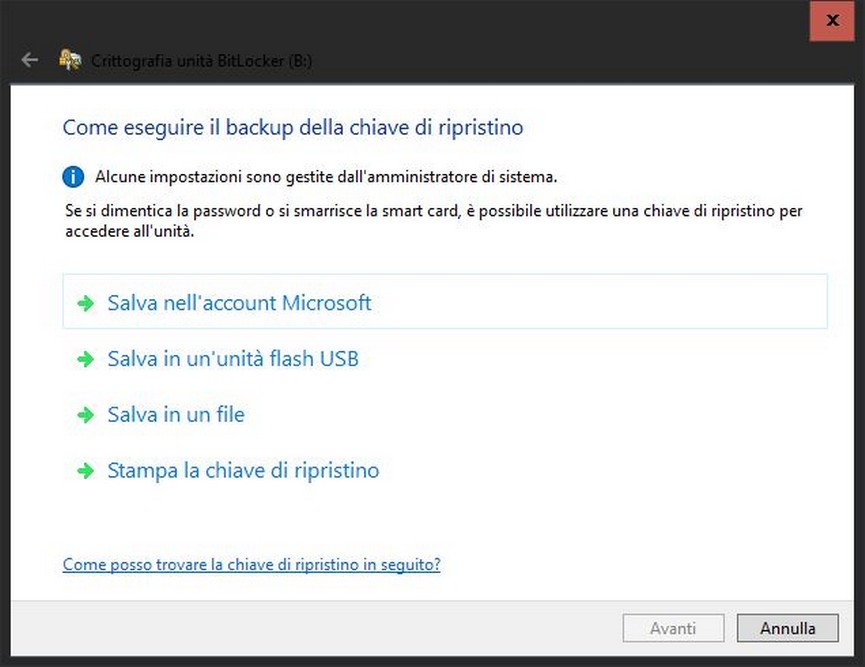
backup chiave di ripristino dati

Al passo successivo potrai decidere se applicare la crittografia solo ai dati contenuti in un disco (o partizione). In questo caso i dati successivamente inseriti all’interno, verranno automaticamente protetti. Oppure decidere di assegnare la protezione all’intera unità, compreso lo spazio inutilizzato del disco. Sostanzialmente non cambi annulla, ti consiglio di applicare la protezione di BitLocker a tutta l’intera unità:
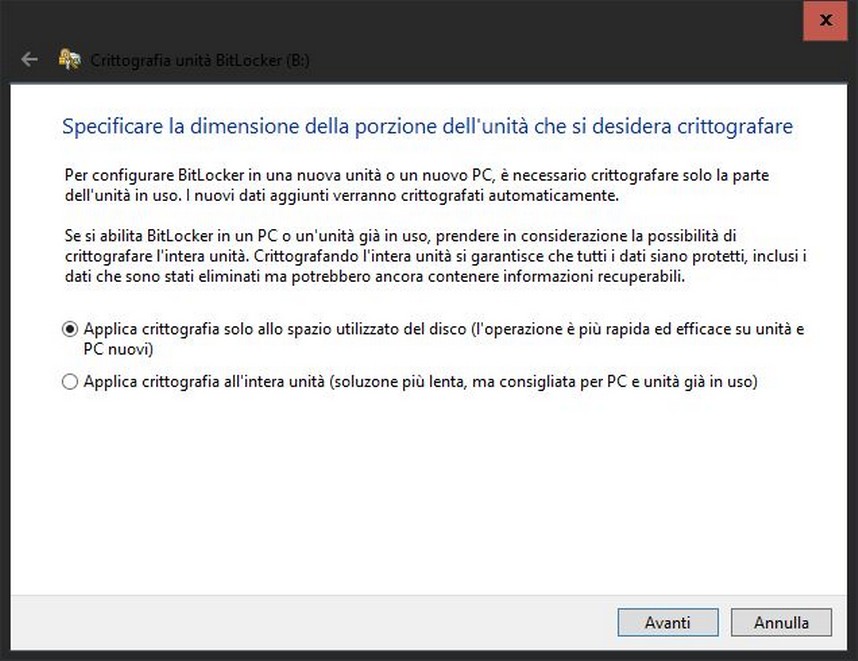
bitlocker dimensione

Nella successiva schermata seleziona il tipo di crittografia in base alle istruzioni riportate, a seconda che si tratti di un disco fisso all’interno del computer oppure di un disco usb esterno:
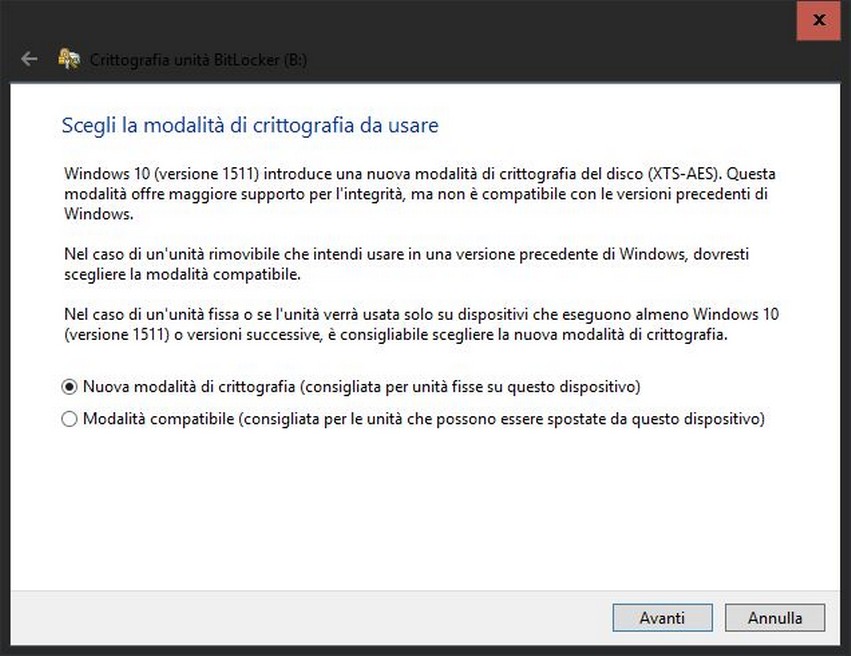
modalità crittografia

Infine non rimane che confermare il tutto avviando la procedura di crittografia del contenuto dell’unità da proteggere, cliccando sul tasto “Avvia crittografia“:
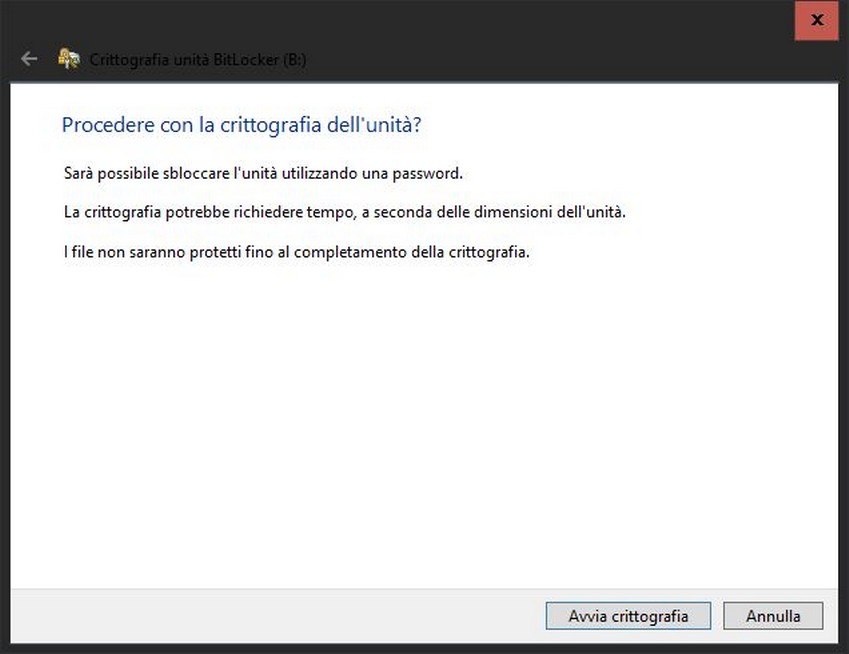
crittografia unità

Ecco fatto, basta attendere il completamento del processo e il nostro disco o partizione sarà accessibile solo dopo aver inserito la corretta password di accesso.
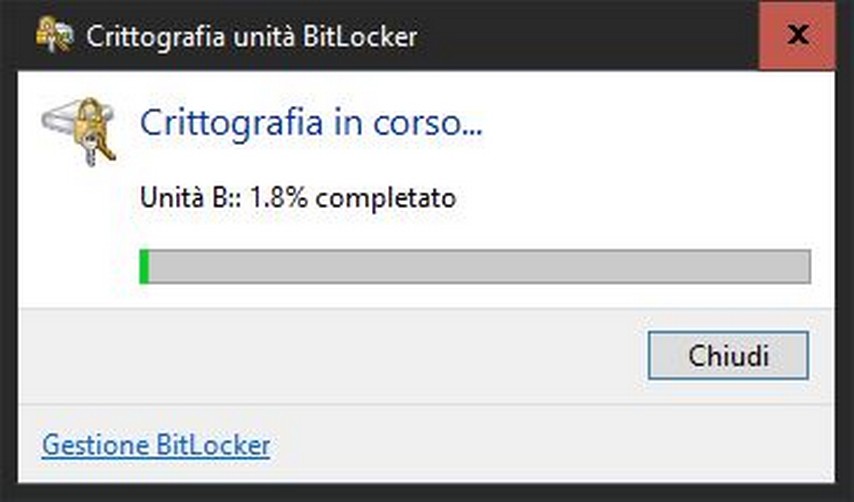
crittografia bitlocker

Ricordate la password

Fondamentale non dimenticare la password! Segnatevela, e ricordate che se smarrite la password Il risultato sarà quello di non aver più accesso ai dati nell’unità in questione. Per cui suggerisco di non utilizzarlo se non è strettamente indispensabile. Insomma, non prendete alla leggera il suo utilizzo.

Proteggere un hard disk esterno su Mac
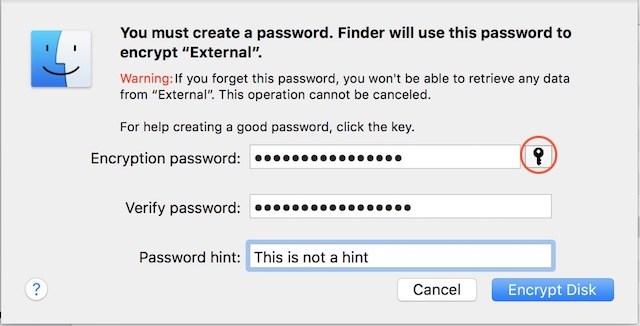
password mac

Ci sono due metodi diversi che puoi usare per crittografare gli hard disk esterni su Mac: entrambi i metodi vengono direttamente incorporati sul sistema operativo Mac OS, dunque non hai alcun bisogno di scaricare o installare dei software. Tuttavia, prima di cominciare, devi innanzitutto pensare ad una password che sia sicura e che tu possa ricordarti sempre.

Come proteggere un hard disk esterno su Mac, dunque? La prima cosa che devi fare è aprire il Finder per individuare l’unità esterna, e successivamente fare click con il tasto destro del mouse, selezionando la voce “Encrypt”. A questo punto ti si aprirà una finestra di dialogo che ti consentirà di inserire una password, aggiungendo anche un suggerimento che potrà aiutarti quando accederai all’hard disk inserendola. Il suggerimento, comunque, non è obbligatorio.

Dopo aver inserito la password, il tuo disco rigido esterno è finalmente protetto. L’operazione potrebbe richiedere molto tempo, soprattutto se ospita una gran mole di file e dati.
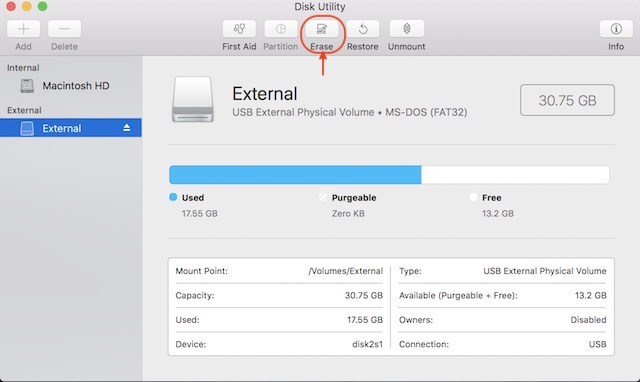
disk utility mac

Il secondo metodo per crittografare l’hard disk esterno è farlo utilizzando lo strumento Utility Disco, che ti consentirà di proteggere determinate sezioni e dati. Ma devi formattarlo prima, il che rende questo metodo adatto solo per gli hard disk inizialmente vuoti oppure nuovi.

Una volta aperto Utility Disco, dovrai fare click col tasto destro sul device esterno, selezionare Cancella, poi Formato e infine selezionare un formato Encrypted. Fatto questo, dovrai solo inserire la password e attendere il termine della procedura.

Proteggere un hard disk esterno su Windows
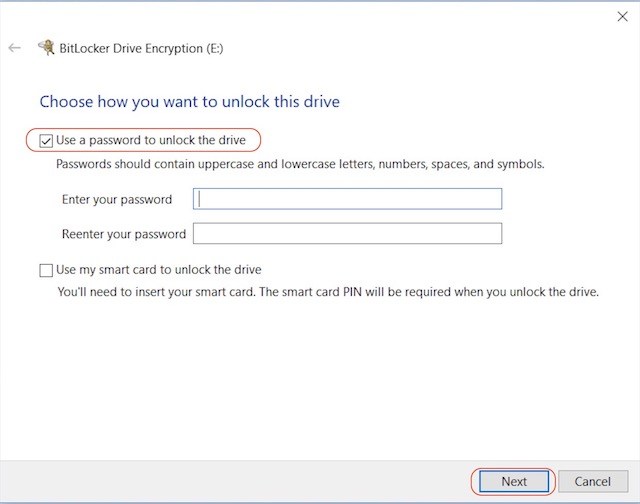
bitlocker mac

Anche Windows possiede una funzione nativa per crittografare un hard disk esterno, chiamata BitLocker Drive Encryption, ma solo se possiedi una versione Pro o Enterprise. Se è il tuo caso, ti basta aprire il menu di questa funzione da Pannello di controllo, Sistema e sicurezza, Crittografia BitLocker.

Successivamente dovrai selezionare l’unità esterna da proteggere e cliccare su Attiva BitLocker, utilizzando una password per la protezione. A questo punto dovrai creare un backup della password e infine cliccare su Avvia cifratura. Dopo un po’ di tempo, potrai finalmente contare sul tuo hard disk esterno protetto.

Proteggere un hard disk esterno con VeraCrypt
veracrypt

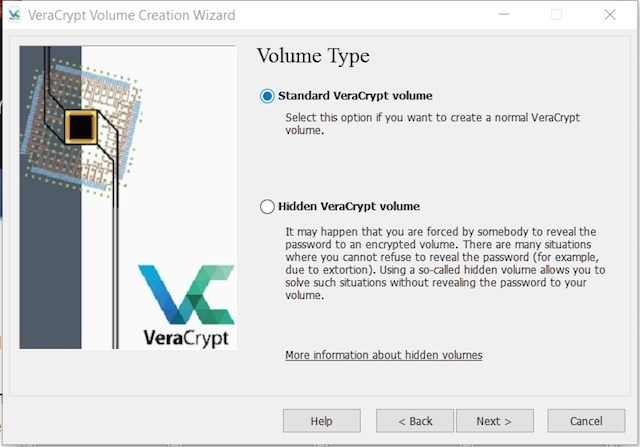
Se non hai una versione Pro o Enterprise, puoi in alternativa utilizzare un software di terze parti, come ad esempio VeraCrypt: in assoluto il programma migliore per proteggere con una password un hard disk esterno su Windows. Dopo che avrai scaricato, installato e lanciato il software, clicca su Crea volume, seleziona l’opzione “crittografia di una unità esterna” e fai click su Procedi.

Qui dovrai selezionare Volume standard VeraCrypt e fare click su Avanti, per poi selezionare il device che intendi proteggere e seguire tutte le istruzioni che il programma ti fornisce, fino a completare il tuo obiettivo. Ricorda però che l’unico modo per accedere all’hard disk crittografato è attraverso il programma VeraCrypt, ma che puoi comunque de-crittografare l’unità.
contattaci
Consulenza, Database, Formazione, GDPR, Internet, Sicurezza informatica

Security policy e rischi reali per i dati

Oggi tratteremo in questo articolo un argomento legato ai tanti aspetti della security policy e i rischi reali per i dati.

Il dipendente licenziato, arrabbiato con il suo ormai ex datore di lavoro, scaricò su una pen drive USB l’elenco di tutti i clienti che, nel corso degli anni si erano lamentati dei prodotti dell’azienda e lo offrì alla concorrenza. Sperava di essere assunto ma, in ogni caso, voleva danneggiare il suo precedente datore di lavoro.

Il socio con cui avevano condiviso anni di attività decise di mettersi in proprio e, dopo aver aperto la sua azienda, contattò tutti i clienti della società da cui si era staccato per offrire i suoi prodotti a prezzi decisamente più convenienti.

Durante la pausa pranzo, il consulente che si recava in visita verso i potenziali clienti, si fermò in un noto ristorante di campagna. Una volta qui, utilizzò la connessione del locale per inviare le copie dei contratti che aveva fatto firmare ma, a causa della scarsa protezione della rete, non si accorse di una mail ingannevole. Scaricò un ransomware che fece lo stesso percorso dei contratti e si accomodò nel server aziendale criptandolo. La successiva richiesta di riscatto in bitcoin che giunse ai vertici aziendali giunse anche alle orecchie di alcuni clienti. Questi, non ricevendo i prodotti e servizi del fornitore, avevano telefonato per chiedere spiegazioni date da una segretaria. Questa aveva ingenuamente comunicato come si trattasse “solo di un blocco del sistema a causa di un attacco informatico.”

I rischi del data breach

Potrei continuare con gli esempi ma credo che questi siano sufficienti per far capire non solo le possibili ed impensabili sfaccettature sotto cui si può presentare un data breach, ma anche come ormai non si possa pensare di ridurre la protezione dati solo ad un antivirus o ad un’informativa magari scaricata online o collocata su una piattaforma di un’azienda fornitrice. Evidente come sia ai confini dell’impossibile prevedere ogni possibile minaccia che corrono i dati di cui ogni azienda deve essere gelosa custode per evitarne la perdita e le conseguenze.

data breach

In tutti gli esempi sopra citati il Titolare del Trattamento, oltre a dover fronteggiare nei primi due casi le conseguenze del danno di immagine e dell’illecita concorrenza e nel terzo quello di decidere se cedere al riscatto o recuperare diversamente i dati, devono affrontare l’Autorità Garante cui il data breach deve essere riportato entro settantadue ore dal suo rilevamento. Andare a dichiarare l’accaduto è un dovere, sottrarsi al quale vuol dire già essere oggetto di una sanzione magari pesante e, inoltre, si sostanzia in una confessione di non essere stati in grado di prevenire l’accaduto.

Inutile sostenere la buona fede o il fatto inevitabile o, ancora, scaricare le colpe su dipendenti sleali, incapaci o altro. Le responsabilità ricadono in capo al Titolare che sarà chiamato a pagarne le conseguenze.

Conseguenze

Quali possono essere queste conseguenze?
Le sanzioni emesse dal Garante possono andare da una censura fino a poche migliaia di euro, ma quelle economiche potrebbero rivelarsi le meno dolorose.
Il procedimento e le necessarie attività di valutazione e adeguamento si risolvono in costi non solo economici ma anche in ore di attività sottratte alla produzione. Il Garante potrebbe imporre misure correttive che possono richiedere ulteriori costi se non addirittura lo stravolgimento di procedure operative e di fasi di lavorazione. Inoltre, non si dimentichi, è necessario informare gli interessati di quanto accaduto e in tal senso non è sufficiente un comunicato sulle pagine web aziendali. Ogni cliente deve ricevere una comunicazione dei rischi che corre a causa del data breach. Anche l’immagine di un’azienda potrebbe essere pregiudicata.

Quando si parla di sicurezza dei dati è necessario in ogni azienda un cambio di prospettiva rispetto al passato. A partire dalla consapevolezza ormai necessaria e che i dati sono un patrimonio aziendale fondamentale e non adeguarsi al GDPR può avere conseguenze addirittura disastrose.

contattaci
attacco ransomware bose
Formazione, Internet, Sicurezza informatica

Bose: attacco ransomware confermato

La prima metà dell’anno che si appresta ad avviarsi verso la conclusione, vede la presenza massiccia, dal punto di vista della cybersecurity, di una serie di violazioni attribuibili ai ransomware e tra le vittime spicca anche Bose, il celebre produttore statunitense di apparecchi e sistemi audio, che conferma l’ attacco avvenuto nel mese di marzo.

Un rappresentante del produttore di apparecchiature audio Bose Corporation ha confermato una violazione dei dati. Infrazione questa, confermata come derivante da un attacco ransomware che ha compromesso i sistemi informatici dell’azienda un paio di mesi fa. Il rappresentante ha presentato una notifica di incidenti di sicurezza all’ufficio del procuratore generale del New Hampshire in conformità con la legge locale. L’azienda sta già collaborando con specialisti della sicurezza informatica per completare il processo di ripristino dei sistemi interessati. Collaborano anche con un team forense digitale per determinare se i responsabili delle minacce sono riusciti ad accedere a informazioni sensibili.

Nella notifica inviata al New Hampshire’s Office of the Attorney General, la società rende noto che il trafugamento riguarda i dati appartenenti ai propri dipendenti. Fortunatamente, non ve n’è traccia sulle bacheche del Dark Web, almeno per il momento.

Trafugati i dati di alcuni collaboratori

bose colpita da ransomware

L’incidente è avvenuto il 7 marzo o almeno è quella la data in cui i tecnici Bose si sono resi conto della violazione, mettendosi subito al lavoro per minimizzarne l’impatto e arrivando poi (non è dato a sapere in quanto tempo) al pieno ripristino dei sistemi intaccati.

Il 29 aprile, grazie alle indagini condotte, l’azienda ha scoperto che gli autori dell’attacco sono riusciti ad accedere ad alcuni file contenenti nomi, cognomi, numeri di previdenza sociale e dettagli sui compensi percepiti da alcuni collaboratori, attuali e passati.

D’altra parte Joanne Berthiaume, direttore delle pubbliche relazioni di Bose, afferma che la società non pagherà alcun riscatto: “Stiamo recuperando le informazioni impegnate a fornire consulenza a specialisti della sicurezza informatica con una vasta esperienza in casi come questo”, afferma Berthiaume.

In un aggiornamento successivo, Bose ha confermato che alcune

informazioni sui dipendenti potrebbero essere essere state interessate: “Abbiamo identificato la compromissione delle informazioni di un piccolo gruppo di persone. Quindi il nostro team legale fornirà consulenza alle persone interessate. Continueremo a concentrarci per fornire ai nostri clienti e dipendenti la migliore esperienza possibile”.

L’indagine di Bose ha identificato il vettore di attacco utilizzato dagli hacker. Ha aggiunto inoltre che “L’analisi forense ha stabilito che l’incidente si è verificato alla fine di aprile, quando gli aggressori hanno avuto accesso a un piccolo numero di fogli di calcolo con le informazioni amministrative dell’ultima coppia di anni. Questi file memorizzavano le informazioni dei dipendenti vecchi e attuali di Bose”. 

Bose promette di fortificare le proprie difese informatiche sia a livello client sia a livello server; e sta ancora conducendo un’analisi forense approfondita sui suoi server. I file che hanno causato l’attacco sono stati bloccati, e tutti gli account interni dovranno inevitabilmente cambiare password.

contattaci
GDPR, Sicurezza informatica, Social media

Protezione dati pubblici sulle fan page social

Vediamo insieme cosa dice la legge riguardante la protezione dei dati pubblici sulle fan page social.

Purtroppo, spesso accade che nel corso di una delle troppe telefonate che riceviamo, nonostante le sanzioni già emesse dal Garante, alla domanda “Come avete ottenuto il mio numero di telefono?” tra le farfuglianti giustificazioni dell’operatore possiamo trovare quella fornita principalmente a imprenditori e professionisti troviamo “E’ un dato pubblico possiamo usarlo.” E’ sicuramente vero che i recapiti telefonici e gli indirizzi mail di aziende, commercialisti, avvocati e altri professionisti sono pubblici perché trovati in albi o pagine web.

Tuttavia è altrettanto vero che mettere a disposizione il proprio telefono o una email di contatto non autorizza in alcun modo ad usarli per comunicati o promozioni commerciali. La stessa problematica riguardante la protezione dei dati pubblici si presenta anche nel contesto delle cosiddette fan page social.

 fan page social e protezione dati
Attraverso le fan page, le aziende possono reperire informazioni riguardanti gli utenti

GDPR e fan page

Con maggiore delicatezza abbiamo lo stesso problema per quanto riguarda le pagine social e, in particolar modo, per le popolarissime fan page.

Questi specialmente su Facebook sono tra gli strumenti più utilizzati da aziende e professionisti. Infatti, tramite loro possono così farsi conoscere e aumentare il proprio bacino di utenza. Non dimentichiamo, infatti, che anche un semplice like su una pagina o un post è elemento che permette di conoscere chi lo ha messo e, magari unendolo ad altri elementi facilmente reperibili in rete, profilarlo per individuare le sue preferenze.

Un’attività tra quelle a cui, maggiormente, il GDPR cerca di mettere un freno per tutelare gli utenti dalle invasione della propria privacy.

Facebook inoltre mette a disposizione del gestore della fan page la possibilità, tramite cookie e insight, di reperire numerosi dati personali per capire da chi è composto il pubblico della pagina, provenienza, età e a quale sesso appartiene, oltre ovviamente alle sue preferenze.

È proprio questo lo strumento che serve per poter creare campagne pubblicitarie mirate. Allo stesso modo vengono utilizzati i risultati dei test e sondaggi di opinione che molte aziende lanciano sempre sui social. Mettere in rete quello che sembra un sondaggio lanciato da un qualsiasi utente è un modo ideale ed economico, oltreché subdolo, di venire a conoscenza di gusti e preferenze dei propri potenziali clienti.

Art. 6 del Regolamento

Il trattamento di questi dati è chiaramente limitato dall’articolo 6 del Regolamento. Essi infatti sono utilizzabili laddove funzionali ad adempiere obblighi legali gravanti sul titolare ovvero, se non funzionali, quando questi siano necessari per l’esecuzione di un contratto (esecuzione, dice la norma, non proposta o offerta).

Ricordiamo oltretutto che è sempre necessaria una forma di una forma di consenso espressa. La forma del silenzio assenso non è quindi prevista dal GDPR. Queste osservazioni devono essere anche alla base di ogni forma di trattamento dei dati. Questi vengono messi a disposizione sui social network e, in particolare, proprio sulle fan page, alle quali accedere e commentare rivela gusti e preferenze dell’utente se non addirittura un pensiero politico o l’orientamento sessuale di una persona.

Così il gestore della fan page diventa anche il Titolare del trattamento di dati che un utente crede di aver concesso solo a Facebook. Il gestore così imposta i parametri del trattamento ad obiettivi di gestione aziendale determinandone le finalità; lo stesso gestore può chiedere di ricevere da Facebook, in forma anonima, i dati raccolti dai cookie per finalità di webtracking.

La sentenza della corte Europea

Sul punto si è pronunciata la Corte Europea. Quest’ultima in una sua sentenza, ha di fatto nominato l’amministratore di una pagina fan di Facebook responsabile del trattamento dei dati. Facebook a sua volta, insieme all’amministratore, sarà responsabile di tale trattamento che quest’ultima raccoglie e mette a sua disposizione. Il Gestore della pagina dovrà quindi procurarsi una valida base di trattamento per poterli utilizzare e creare le campagne mirate di advertising.

contattaci
Smartphone, Tech

Backup dati: prevenire è meglio che curare!

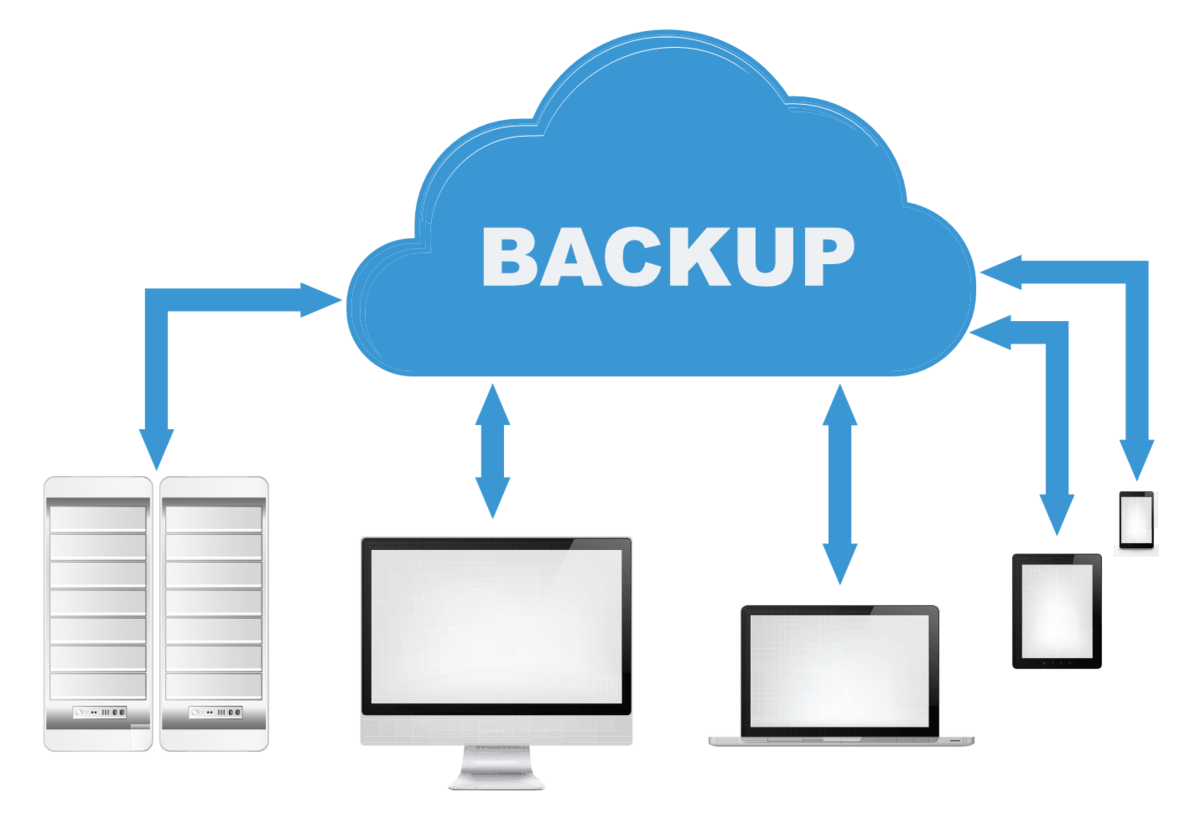
Come ti comporteresti se dovessi perdere tutti i dati salvati sul tuo PC? E con dati si intendono non solo i contatti, ma anche i documenti, le foto, i video, fatture, preventivi?

Purtroppo la gravità di un tale evento spesso la si percepisce soltanto dopo che il danno è avvenuto e ci si trova ormai in una situazione d’emergenza.

Per questo è sempre più fondamentale sottolineare l’importanza di effettuare il backup dei dati almeno settimanalmente…

Tipologie di backup: manuale e automatico

Ci sono due modi principali tramite i quali si può effettuare il backup dei dati, tutto dipende dalle proprie esigenze.

  • Backup manuale, utilizzato soprattutto nel caso della singola persona o delle piccole imprese che fanno una copia dei propri dati e li trasferiscono su un altro dispositivo.
    Questa soluzione è la più semplice ed economica, ma non molto sicura poiché soggetta agli errori umani, come dimenticare il regolare salvataggio dei dati, o alla rottura dei dispositivi.
  • Backup automatico, indicato soprattutto per le persone e le aziende che cercano un modo professionale per mantenere in sicurezza i propri dati.
    Questo metodo comporta una spesa maggiore, ma minimizza notevolmente i rischi: i dati vengono copiati su supporti dedicati e vengono aggiornati automaticamente, evitando così gli errori umani e garantendo un alto livello di sicurezza.
Qual è il miglior software di backup nel 2020?
Backup dati

Backup completo, incrementale e differenziale

A seconda delle necessità specifiche il backup si può eseguire con diversi metodi: completo, incrementale o differenziale.

Backup completo

  • Il backup completo è alla base di tutti gli archivi e dei backup differenziali e incrementali, qui vengono salvati tutti di dati selezionati per il Un backup completo fa sì che si possano ripristinare i dati senza essere obbligati ad accedere ad altri backup.

Questo tipo di backup è più lento da eseguire rispetto agli altri, ma è più veloce da ripristinare. E’ utile quando si deve riportare il sistema allo stato iniziale e quando questo stato non cambia spesso e quindi non occorre un backup regolare.

Backup incrementale

  • Nel backup incrementale vengono salvate le modifiche avvenute rispetto all’ultimo backup, per ripristinare i dati è quindi necessario accedere agli altri backup dello stesso archivio.

Questo tipo di backup è utile quando il sistema va riportato a uno o più stati salvati precedentemente, e quando le modifiche dei dati non sono eccessive rispetto al volume totale.

Backup differenziale

  • Nel backup differenziale vengono salvate le modifiche dei dati rispetto all’ultimo backup completo, per ripristinare i dati è quindi necessario risalire all’ultimo backup completo
    Questo tipo di backup è utile quando si vuole salvare solo lo stato più recente dei dati.

Per scegliere quale backup è il più indicato per la propria situazione è necessario considerare la dimensione e la complessità dei propri dati, così come con quale frequenza essi vengono modificati.

L’importanza del backup nelle piccole e medie imprese

Migliorare il backup e il recupero dei dati in campo informatico è diventato di primaria importanza per le aziende, come è stato sottolineato da un sondaggio effettuato dall’Enterprise Strategy Group (ESG), ma spesso le piccole e medie imprese non hanno all’interno del loro staff esperti che si dedichino alla risoluzione di questo genere di problemi.

Per questo le piccole e medie imprese devono considerare l’importanza di effettuare il backup dei dati, così come di archiviarli e copiarli in più supporti per essere sempre in grado di recuperarli in caso di perdita improvvisa.

Una piccola spesa per migliorare la sicurezza dei propri dati aiuta ad evitare grossi danni futuri, come perdita di denaro, di produttività e di credibilità.

Sei sicuro del tuo backup?

Enjoy System può aiutarti nella scelta del migliore metodo di backup, nella sua implementazione ed ha istituito un apposito servizio di controllo backup giornaliero. In tutta sicurezza, da remoto, verifichiamo che le relative operazioni vengano eseguite correttamente, per evitare brutte sorprese nel caso di un eventuale ripristino.