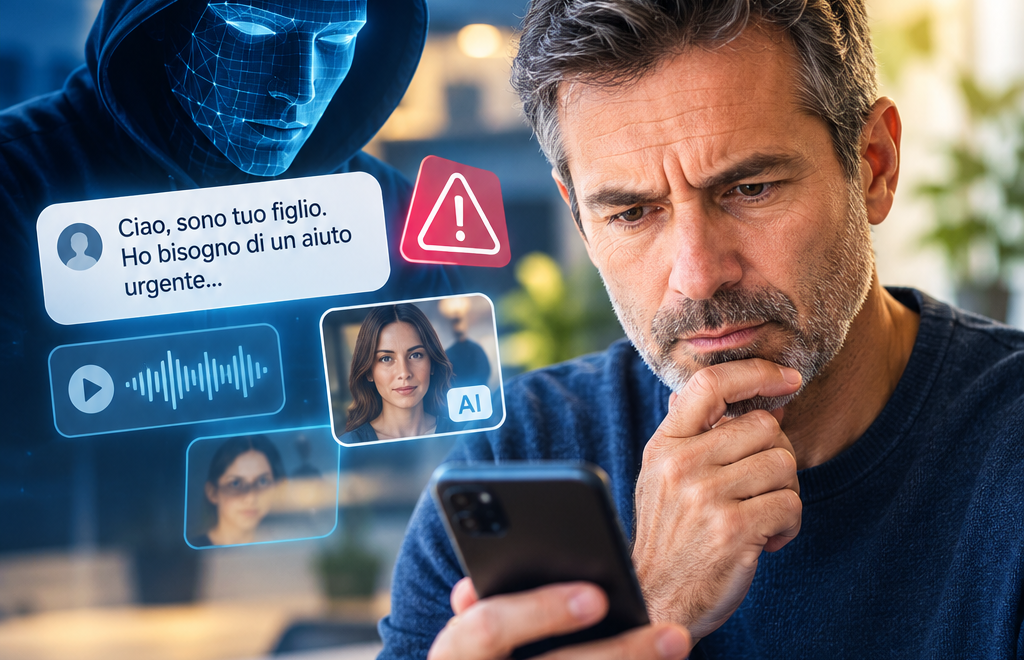
L’intelligenza artificiale sta cambiando il modo in cui lavoriamo, comunichiamo e utilizziamo i servizi online; la stessa tecnologia può essere sfruttata anche per costruire truffe più credibili, personalizzate e difficili da riconoscere. Email, SMS, telefonate e siti web fraudolenti possono oggi essere creati con maggiore velocità e con un linguaggio molto più naturale rispetto al passato. Il problema non riguarda soltanto gli utenti meno esperti, ma un po’ tutti noi!
Una comunicazione scritta correttamente, con il logo di una banca o il nome di una persona conosciuta, può ingannare anche chi utilizza Internet ogni giorno. Per questo è importante capire come funzionano le nuove frodi e imparare a interrompere quei meccanismi di fretta, fiducia e automatismo sui quali i truffatori fanno leva.
L’intelligenza artificiale al servizio delle truffe
Da sempre i criminali cercano di convincere le persone a consegnare denaro, password, codici di accesso o informazioni personali. Quello che cambia è la capacità di automatizzare e rendere più credibile l’inganno, con l’intelligenza artificiale.
Un tempo un messaggio fraudolento poteva essere riconosciuto facilmente per la presenza di errori grammaticali, frasi poco naturali o richieste generiche. Oggi un sistema di intelligenza artificiale può produrre testi corretti, adattati alla persona e coerenti con il tono utilizzato da un’azienda o da un professionista.
Il truffatore può utilizzare informazioni pubblicate sui social network, sui siti aziendali o in documenti accessibili online per costruire una comunicazione personalizzata. Può conoscere il nome del destinatario, il suo ruolo professionale, l’azienda per cui lavora o persino una recente attività svolta. Tutti questi dettagli contribuiscono a creare una falsa sensazione di autenticità.
La tecnologia può inoltre essere utilizzata per generare immagini, imitare voci e realizzare video contraffatti. In questo modo diventa possibile ricevere una telefonata apparentemente proveniente da un familiare, da un collega o da un referente della banca, anche quando quella persona non ha mai effettuato la chiamata.
Il ruolo dell’ingegneria sociale
Alla base di molte truffe c’è l’ingegneria sociale, cioè l’insieme delle tecniche utilizzate per influenzare il comportamento di una persona. L’obiettivo non è necessariamente entrare subito in un sistema informatico, ma convincere la vittima a compiere un’azione: cliccare su un link, comunicare un codice, effettuare un pagamento o installare un programma.
Le leve psicologiche più utilizzate sono quasi sempre le stesse. Il messaggio può creare urgenza, minacciare una conseguenza negativa oppure promettere un vantaggio immediato. “Il conto verrà bloccato”, “devi confermare subito l’identità”, “hai ricevuto un rimborso” e “serve un pagamento urgente” sono formule pensate per spingere la persona ad agire senza verificare.
L’intelligenza artificiale rende questo meccanismo ancora più efficace perché permette di adattare il contenuto alla situazione specifica. Un messaggio generico ha meno possibilità di convincere rispetto a una comunicazione che cita il nome corretto, un servizio realmente utilizzato o un avvenimento recente.
La truffa diventa quindi più difficile da riconoscere non perché sia necessariamente più intelligente, ma perché appare più vicina alla vita reale della vittima.
Phishing, spear phishing e whaling
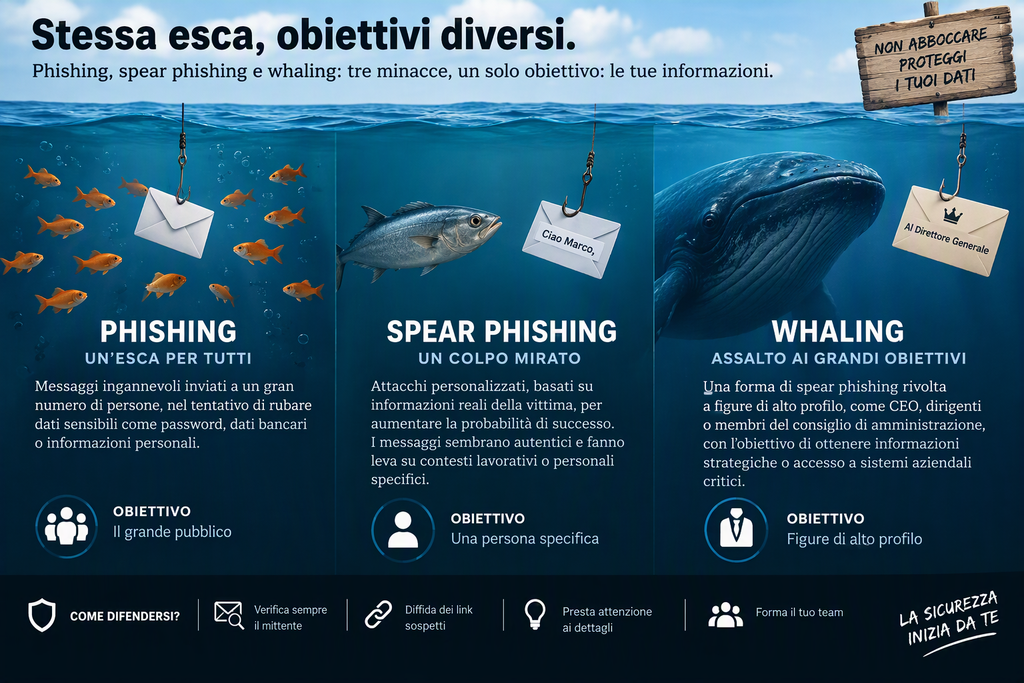
Il phishing consiste nell’invio di messaggi fraudolenti che imitano comunicazioni provenienti da banche, aziende, enti pubblici o piattaforme digitali. L’obiettivo è spingere l’utente a visitare un sito falso o a fornire informazioni riservate.
Quando l’attacco è costruito su misura per una persona specifica si parla dispear phishing. In questo caso il criminale raccoglie preventivamente informazioni sulla vittima e le utilizza per rendere il messaggio più convincente. L’intelligenza artificiale può velocizzare proprio questa fase, analizzando grandi quantità di dati disponibili online e mettendoli in relazione.
Una forma ancora più mirata è il whaling, cioè l’attacco rivolto a dirigenti, amministratori o persone che possono autorizzare pagamenti importanti. Un’email apparentemente inviata dall’amministratore delegato può chiedere, per esempio, un trasferimento urgente di denaro o l’invio di un documento riservato.
Queste frodi possono colpire anche le piccole aziende. Non è necessario che l’impresa gestisca grandi capitali per diventare un bersaglio. È sufficiente che un dipendente abbia accesso a informazioni sensibili, conti correnti, dati dei clienti o sistemi interni.
Perché abbassiamo la guardia
Uno degli aspetti più interessanti riguarda il modo in cui prendiamo le decisioni. Alcune attività quotidiane vengono svolte automaticamente, senza una valutazione approfondita. Rispondiamo a una notifica, apriamo un messaggio o clicchiamo su un collegamento perché siamo abituati a farlo.
In altri momenti, invece, analizziamo ogni dettaglio con grande attenzione. La differenza dipende dal contesto, dalla stanchezza, dalla fretta e dal livello di coinvolgimento emotivo.
I truffatori cercano proprio di favorire la reazione automatica. Una comunicazione che segnala un problema urgente può impedire alla persona di fermarsi e porsi una domanda fondamentale: questa richiesta è davvero autentica?
Anche l’utente più prudente può trovarsi in una situazione di vulnerabilità. Una telefonata ricevuta mentre si è al lavoro, un SMS arrivato durante un viaggio o un’email che sembra collegata a un acquisto appena effettuato possono ridurre la capacità di controllo.
Per questo la sicurezza non può dipendere soltanto dall’attenzione individuale. Servono abitudini corrette, strumenti tecnologici aggiornati e procedure di verifica all’interno delle aziende.
Le nuove frodi vocali e video
La diffusione degli strumenti capaci di imitare voce e immagini apre scenari particolarmente delicati. Con pochi secondi di registrazione oggi è possibile riprodurre caratteristiche della voce di una persona e utilizzarle in una telefonata contraffatta.
Una richiesta di denaro proveniente da un familiare, oppure una disposizione apparentemente impartita da un responsabile aziendale, può sembrare autentica proprio perché utilizza una voce conosciuta. In situazioni simili non è sufficiente affidarsi all’ascolto.
Come spesso spieghiamo nei corsi sulla sicurezza informatica, è importante introdurre una seconda verifica, detta l’autenticazione a due fattori (2FA) utilizzando un numero di telefono già conosciuto e non quello indicato nella comunicazione ricevuta. Si può anche concordare con i familiari una parola di controllo oppure una procedura precisa per le richieste di denaro.
Lo stesso principio vale per le videoconferenze e i video. Un volto familiare non rappresenta più, da solo, una prova certa dell’identità della persona. Quando una richiesta è insolita, urgente o economicamente rilevante, è necessario confermarla attraverso un canale diverso.
Vulnerabilità informatiche e cybersicurezza
L’uso malevolo dell’intelligenza artificiale non si limita ai messaggi rivolti direttamente alle persone. Gli strumenti più avanzati possono essere impiegati anche per individuare vulnerabilità nei sistemi informatici. La ricerca di una falla richiede normalmente competenze tecniche e tempo. Un sistema automatizzato può invece analizzare rapidamente siti web, applicazioni e infrastrutture, individuando configurazioni non sicure o software non aggiornati.
Questa capacità può essere utilizzata per rafforzare la sicurezza, ma anche per preparare attacchi più rapidi. La stessa tecnologia può quindi diventare uno strumento di difesa o un’arma nelle mani di chi vuole colpire cittadini, aziende e istituzioni.
Per le imprese diventa fondamentale mantenere aggiornati i sistemi, utilizzare l’autenticazione a più fattori, limitare i privilegi degli account e formare il personale. Non basta acquistare un antivirus: la sicurezza deve essere considerata un processo continuo. Anche lo stesso sito web aziendale va protetto da minacce, rischi e attacchi informatici
Come riconoscere una richiesta sospetta?
La fretta è spesso il principale alleato della truffa: prima di cliccare o rispondere, conviene controllare attentamente il mittente, l’indirizzo del sito e il tipo di richiesta. Una banca, un ente pubblico o una piattaforma affidabile non dovrebbe chiedere password, codici completi o dati riservati attraverso un link ricevuto via SMS o email. In caso di dubbio, è meglio accedere direttamente all’applicazione ufficiale oppure digitare manualmente l’indirizzo del sito nel browser.
Bisogna prestare attenzione anche alle richieste apparentemente provenienti da persone conosciute, senza escludere nessun familiare, un caro amico o un collega col quale si lavora da decenni. Ognuno può essere realmente vittima di un furto dell’account oppure il suo nome può essere stato utilizzato per costruire una comunicazione falsa che possiamo ricevere in qualsiasi momento.
Un buon metodo consiste nel contattare il mittente attraverso un canale alternativo. Una telefonata effettuata al numero già presente in rubrica è più sicura rispetto a una risposta al messaggio sospetto.
La tecnologia può aiutare molto
La risposta alle truffe basate sull’intelligenza artificiale non può essere soltanto analogica. Anche gli strumenti di sicurezza possono utilizzare sistemi automatici per individuare comportamenti anomali, bloccare collegamenti pericolosi e segnalare tentativi di accesso insoliti.
Questo non significa delegare ogni decisione alla tecnologia. Gli strumenti automatici possono commettere errori e non sostituiscono il giudizio umano, soprattutto quando è coinvolta una richiesta economica o una comunicazione importante.
La protezione più efficace nasce dalla combinazione di più elementi: consapevolezza, verifica, aggiornamenti e procedure chiare. A livello personale significa usare password diverse (sconsigliato e molto pericoloso usare la stessa password per tutti i siti web), attivare l’autenticazione a due fattori (2FA) per tutti i nostri servizi online, dal cloud computing ai social network.
L’intelligenza artificiale sta rendendo le frodi più sofisticate, ma non le rende inevitabili. Fermarsi qualche secondo, verificare la fonte e utilizzare un secondo canale di comunicazione può ancora fare una differenza decisiva. In caso in cui siamo vittima di un attacco informatico, non facciamo gli eroi nè ricorriamo a persone poco esperte: contattiamo subito la polizia postale che ci aiuterà a risolvere il problema.
Il termine Netiquette nasce dall’unione delle parole net (rete) ed etiquette (galateo). Si tratta di un insieme di regole di condotta pensate per rendere la comunicazione su Internet rispettosa, chiara e sicura per tutti.
Sebbene non siano leggi vincolanti, queste norme di buon senso sono fondamentali quando interagiamo con sconosciuti, colleghi o amici su piattaforme digitali. Spesso sono i gestori di siti e app a farle rispettare, sanzionando chi viola il “vivere civile” digitale.
12 Regole Generali di Comportamento Online
Ricorda sempre: dall’altra parte dello schermo c’è sempre una persona reale. Ecco come navigare al meglio:
Rispetta le norme della vita reale: Evita insulti e minacce. La legge è valida anche online.
Rifletti prima di scrivere: Internet non dimentica. Anche se cancelli un messaggio, qualcuno potrebbe aver già fatto uno screenshot.
Mostra il tuo lato migliore: Sii amichevole e professionale. Evita lo SCRITTO IN MAIUSCOLO, poiché nel web equivale a urlare ed è considerato scortese.
Leggi prima di chiedere: Prendi l’abitudine di scorrere le discussioni precedenti per evitare domande doppie.
Cura grammatica e punteggiatura: Una scrittura corretta rende il messaggio autorevole e facile da leggere.
Proteggi la privacy altrui: Non condividere dati o foto di altri senza permesso. Usa il campo Ccn (Copia conoscenza nascosta) per le e-mail di gruppo.
Rispetta il tempo degli altri: Vai dritto al punto. Messaggi troppo lunghi e dispersivi sono irritanti.
Sii indulgente con i principianti: Se qualcuno sbaglia, faglielo notare con gentilezza e, preferibilmente, in privato.
Non abusare del tuo potere: Se sei un amministratore o un esperto, non spiare né umiliare gli altri.
Evita le “Flame War”: Non farti trascinare in discussioni aggressive. Se una chat degenera, è meglio allontanarsi.
Adattati al contesto: Il linguaggio di un gruppo di gaming è diverso da quello di un forum professionale.
Contrasta l’odio (Hate Speech): Segnala sempre commenti offensivi o discriminatori ai provider della piattaforma.
🛡️ Protezione e Watermark: Un Aspetto Fondamentale
Nella netiquette rientra anche il rispetto per la proprietà intellettuale. Se pubblichi contenuti originali (foto, grafiche o testi), è buona norma utilizzare un watermark.
Nota Bene: Il watermark (o filigrana) è un marchio digitale che identifica l’autore di un contenuto. Utilizzarlo è fondamentale per prevenire il furto di immagini e garantire che il tuo lavoro sia sempre riconducibile a te, promuovendo una cultura del rispetto del diritto d’autore online.
Netiquette per i più Piccoli: Regole per Bambini e Studenti
Insegnare ai bambini come stare sul web è una priorità educativa. Ecco i punti chiave:
Dati Sensibili: Mai condividere password, indirizzi o nomi della scuola.
Identità Neutre: Usare nickname che non rivelino l’identità reale.
Diffidare degli Estranei: Insegnare ai figli che dietro un profilo simpatico può nascondersi chiunque.
Didattica a Distanza: Partecipare vestiti adeguatamente, rispettare gli orari e tenere la telecamera accesa quando richiesto.
Fiducia: Il monitoraggio ossessivo non serve; meglio costruire un rapporto basato sulla comunicazione, così che il bambino sappia a chi rivolgersi in caso di problemi.
Conclusione
Seguire la netiquette non serve solo a evitare ban o discussioni, ma a costruire un ambiente digitale più sano, produttivo e piacevole per tutti. La gentilezza digitale è la chiave per un web migliore. Desideri approndire il discorso, contattaci:
[contact-form-7 id=”57153ad” title=”Modulo per articolo”]
Ecco le novità di WhatsApp in arrivo nel 2022 che cambieranno il funzionamento della piattaforma di messaggistica istantanea.
1 ° novità: Multi-dispositivo per tablet
La novità di WhatsApp in arrivo nel 2022 tanto attesa è il supporto per i tablet.
Con l’arrivo del multi-dispositivo gli sviluppatori hanno creato una vera e propria app dedicata a iPad e tablet Android, che non richiede di collegarsi al servizio attraverso l’interfaccia web.
In questo modo potremo collegare WhatsApp anche su iPad e tablet Android.
2 ° novità: Eliminare messaggi su WhatsApp in qualunque momento
Un’altra novità che potrebbe vedere la luce l’anno prossimo è la possibilità di eliminare i messaggi inviati per tutti in qualunque momento.
Ad oggi l’opzione è riservata ai messaggi appena inviati, e dopo un lasso di tempo di poco più di un’ora non si può più esercitare.
3 ° novità: Le Community di WhatsApp
Le Community sono un’altra novità che, probabilmente, verranno alla luce nel 2022.
Al momento sono ancora in fase di sviluppo.
Le Community sono dei maxi gruppi composti da decine di persone, all’interno dei quali i partecipanti possono creare dei sottogruppi dove potranno, a loro volta, discutere di progetti e interessi in comune.
4°novità: Nascondere informazioni sensibili a contatti specifici di WhatsApp
L’ultima novità in arrivo nel 2022 tra quelle già note o in via di sperimentazione è la possibilità di nascondere a specificicontatti le informazioni sensibili legate al proprio profilo.
Finora le opzioni per nascondere informazioni come la doppia spunta blu, l’ultimo accesso, lo stato e la foto profilo alla piattaforma sono state piuttosto generiche, in quanto permette di bloccare la ricezione di questi dati a tutti gli utenti presenti su WhatsApp o a quelli assenti dalla propria rubrica.
Presto sarà possibile specificare i numeri di telefono da escludere senza che ci sia bisogno di bloccarli o cancellarli dai numeri in memoria.
Non è questa la prima vulnerabilità scoperta e con ogni probabilità non sarà l’ultima. Si tratta di una dinamica normale di correzione, nella quale l’aspetto più importante è la trasparenza delle operazioni e la rapidità nel rilascio di correttivi. Il colosso di Mountain View ha fatto luce sulla faccenda tramite un portavoce sulla nuova vulnerabilità scoperta nella piattaforma Apple/Google per il contact tracing, sistema che in una prima fase si ipotizzava avrebbe potuto dare una mano nella lotta al Covid-19. Bug risolto quindi. Inoltre Google chiarisce che la realtà è stata differente per molti motivi, ma questo non autorizza a speculazioni attorno ad un normale processo di scoperta delle vulnerabilità e correzione delle stesse, come avviene per ogni software e ogni piattaforma digitale esistente. Ecco perché sono importanti le rassicurazioni che Google ha fornito a stretto giro di posta, allontanando ogni timore (per chi usa Immuni) ed ogni sospetto (per chi lo avversa). La privacy quindi resta al sicuro, e il contact tracing rimane lo strumento più efficace nella lotta al Covid.
Google spiega la vulnerabilità
Così spiega un portavoce Google in una nota:
Bug risolto quindi e timori fugati, insomma. Apple e Google non hanno accesso ad informazioni personali per quanto riguarda il sistema del contact tracing, anche perché in caso contrario toccherebbe al Garante Privacy intervenire.
Il flop di Immuni
L’applicazione ideata per controllare e contrastare il contagio da Covid-19 sembra ormai esser stata gettata nel dimenticatoio. Oggi Immuni è stato scaricato da poco più di 10 milioni di utenti. Anche in questo caso, molto probabilmente, il numero è notevolmente sceso. Il suo ritmo di crescita è ormai del tutto blando e non è chiaro quante siano le installazioni attive. Dal lancio ufficiale di Immuni, il primo giugno 2020, i download dell’applicazione non hanno mai raggiunto livelli così irrisori. Quel che è noto è che gli utenti che segnalano la propria positività quotidianamente sono raramente oltre il centinaio e le notifiche inviate sono ancora di meno (complessivamente si stanno avvicinando alle 100 mila dall’inizio delle attività ad oggi): segno di un sistema che, pur potenzialmente valido, si è ormai completamente sgonfiato di utilità
Eppure, sebbene il suo insuccesso, l’app Immuni fa ancora parte delle misure di prevenzione anti-Covid. Cosi si legge nel decreto della presidenza del Consiglio dei ministri.
Sono tante le fonti che raccolgono i dati degli utenti: smartphone, pc e assistenti da salotto; browser, email, social network, applicazioni di messaggistica. Ci sono però alcune accortezze che, se l’utente lo volesse, possono essere prese per limitare fortemente la quantità di dati che vengono inviati a terzi, appoggiandosi, per esempio, a servizi che non li raccolgono.
Usare DuckDuckGo come motore di ricerca
Il primo passo è quello di usare DuckDuckGo come motore di ricerca predefinito sia su desktop sia su smartphone. Sebbene il nome possa far sorridere, si tratta di una valida alternativa ai nomi più blasonati, fra cui Google e Bing. DuckDuckGo non raccoglie dati per l’utente: sebbene si sostenga anche tramite la pubblicità, gli spazi vengono venduti agli inserzionisti in base alla chiave di ricerca e non profilando i suoi utenti.
A novembre 2020 la società ha stimato che circa 80 milioni di persone nel mondo usano il suo servizio. È disponibile anche come browser su iOS e Android.
Per la navigazione superflua usare Firefox Focus
Firefox Focus è un browser molto semplice, disponibile per Android e iOS. Blocca automaticamente tutti gli elementi traccianti e una volta completata la navigazione, è sufficiente toccare la notifica per cancellare tutti i dati di navigazione. Ciò significa che vengono cancellati anche i cookie: per accedere nuovamente a un servizio o a una piattaforma, bisogna inserire nuovamente i dati d’accesso alla sessione di navigazione successiva. È possibile sbloccare i siti più visitati in modo da permettere la visualizzazione delle pubblicità.
Per accordi commerciali, il motore di ricerca predefinito di Firefox Focus è Google: si può impostare DuckDuckGo tramite le impostazioni.
Installare l’estensione Privacy Badger sul browser
L’Electronic Frontier Foundation è un’organizzazione internazionale non profit attiva nella tutela dei diritti digitali. Ha sviluppato un’estensione per Chrome, Firefox (anche su smartphone Android) e Opera: Privacy Badger. Tale estensione analizza i vari componenti di una pagina web e blocca quelli di terze parti che tracciano l’utente: non blocca tutte le pubblicità poiché, com’è spiegato sul sito ufficiale, non è il suo scopo. Privacy Badger serve a “prevenire invasioni non consensuali della privacy delle persone“.
Configurare le impostazioni per la privacy sui social network
Il modo migliore per far sì che i social network non raccolgano dati è non iscriversi. Tale constatazione, piuttosto ovvia, si scontra però con la realtà dei fatti: evitare del tutto i social network non è sempre fattibile né utile per motivo sia personali sia professionali. In tal caso, l’utente deve configurare a dovere le impostazioni della privacy di Facebook, Twitter, LinkedIn ed Instagram, per esempio, in modo che la raccolta dei dati sia perlomeno limitata a ciò che l’utente ha effettivamente scelto di condividere.
Da tali impostazioni può essere impostato chi può vedere i contenuti, per esempio, oppure la personalizzazione degli annunci che le piattaforme propongono. Tali annunci sono basati sull’attività dell’utente e tengono conto anche della navigazione web al di fuori del social network.
Bisogna poi considerare un uso accorto di queste piattaforme: limitare, per esempio, la pubblicazione di foto e video personali, specialmente se coinvolgono anche minorenni ed evitare se possibile l’uso della localizzazione.
Installare su smartphone e tablet solo le app davvero necessarie
La semplicità d’uso dei negozi digitali, come l’App Store di iOS e il Play Store di Android, hanno spinto tante persone a installare molte app solo per provarle. Tante di queste, però, richiedono la registrazione di un nuovo account e finché sono installate hanno accesso a varie sezioni del dispositivo, come la fotocamera, il microfono o la galleria di foto. L’ideale sarebbe installare le applicazioni mobile soltanto quando sono realmente necessarie.
In molti casi, inoltre, le versioni web sono più che sufficienti per avere un’esperienza completa. Il vantaggio, in questo caso, è il servizio non avrà accesso a molti dati che l’app nativa invece richiede. Basta navigare sul sito mobile per poter, per esempio, ordinare un pranzo oppure acquistare un prodotto online: l’interfaccia è spesso molto simile, se non identica, a quella dell’applicazione da scaricare.
Usare Signal per i messaggi
Signal è sicuramente l’applicazione di riferimento quando si parla di un servizio di messaggistica che rispetta la privacy. Ciò per un motivo semplice: non raccoglie dati. Ogni conversazione è crittografata end-to-end, il che significa che nessuno, nemmeno Signal stesso, può avere accesso alle chat.
I download di Signal sono drasticamente cresciuti dopo un tweet di Musk e le critiche a Facebook e WhatsApp
Nel 2016, per esempio, le autorità chiesero a Open Whisper Systems, la società dietro a Signal, le informazioni degli account associati a due numeri di telefono (sebbene solo uno dei due fosse effettivamente legato a un account Signal): la società rispose, ma non riuscì a fornire alcun dato poiché non aveva le informazioni che le autorità stavano cercando (come metodi di pagamento e indirizzo email). Tutto ciò che la società riuscì a fornire furono la data e l’ora dell’ultimo accesso e la data di creazione dell’account.