L’intelligenza artificiale sta cambiando il modo in cui lavoriamo, comunichiamo e utilizziamo i servizi online; la stessa tecnologia può essere sfruttata anche per costruire truffe più credibili, personalizzate e difficili da riconoscere. Email, SMS, telefonate e siti web fraudolenti possono oggi essere creati con maggiore velocità e con un linguaggio molto più naturale rispetto al passato. Il problema non riguarda soltanto gli utenti meno esperti, ma un po’ tutti noi!
Una comunicazione scritta correttamente, con il logo di una banca o il nome di una persona conosciuta, può ingannare anche chi utilizza Internet ogni giorno. Per questo è importante capire come funzionano le nuove frodi e imparare a interrompere quei meccanismi di fretta, fiducia e automatismo sui quali i truffatori fanno leva.
L’intelligenza artificiale al servizio delle truffe
Da sempre i criminali cercano di convincere le persone a consegnare denaro, password, codici di accesso o informazioni personali. Quello che cambia è la capacità di automatizzare e rendere più credibile l’inganno, con l’intelligenza artificiale.
Un tempo un messaggio fraudolento poteva essere riconosciuto facilmente per la presenza di errori grammaticali, frasi poco naturali o richieste generiche. Oggi un sistema di intelligenza artificiale può produrre testi corretti, adattati alla persona e coerenti con il tono utilizzato da un’azienda o da un professionista.
Il truffatore può utilizzare informazioni pubblicate sui social network, sui siti aziendali o in documenti accessibili online per costruire una comunicazione personalizzata. Può conoscere il nome del destinatario, il suo ruolo professionale, l’azienda per cui lavora o persino una recente attività svolta. Tutti questi dettagli contribuiscono a creare una falsa sensazione di autenticità.
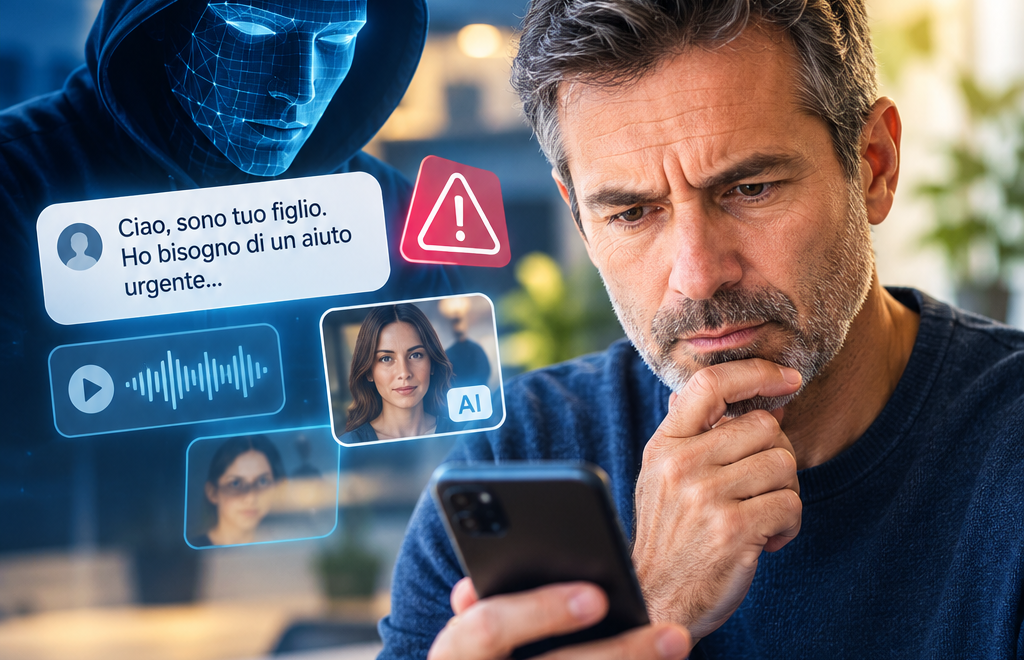
La tecnologia può inoltre essere utilizzata per generare immagini, imitare voci e realizzare video contraffatti. In questo modo diventa possibile ricevere una telefonata apparentemente proveniente da un familiare, da un collega o da un referente della banca, anche quando quella persona non ha mai effettuato la chiamata.
Il ruolo dell’ingegneria sociale
Alla base di molte truffe c’è l’ingegneria sociale, cioè l’insieme delle tecniche utilizzate per influenzare il comportamento di una persona. L’obiettivo non è necessariamente entrare subito in un sistema informatico, ma convincere la vittima a compiere un’azione: cliccare su un link, comunicare un codice, effettuare un pagamento o installare un programma.
Le leve psicologiche più utilizzate sono quasi sempre le stesse. Il messaggio può creare urgenza, minacciare una conseguenza negativa oppure promettere un vantaggio immediato. “Il conto verrà bloccato”, “devi confermare subito l’identità”, “hai ricevuto un rimborso” e “serve un pagamento urgente” sono formule pensate per spingere la persona ad agire senza verificare.
L’intelligenza artificiale rende questo meccanismo ancora più efficace perché permette di adattare il contenuto alla situazione specifica. Un messaggio generico ha meno possibilità di convincere rispetto a una comunicazione che cita il nome corretto, un servizio realmente utilizzato o un avvenimento recente.
La truffa diventa quindi più difficile da riconoscere non perché sia necessariamente più intelligente, ma perché appare più vicina alla vita reale della vittima.
Phishing, spear phishing e whaling
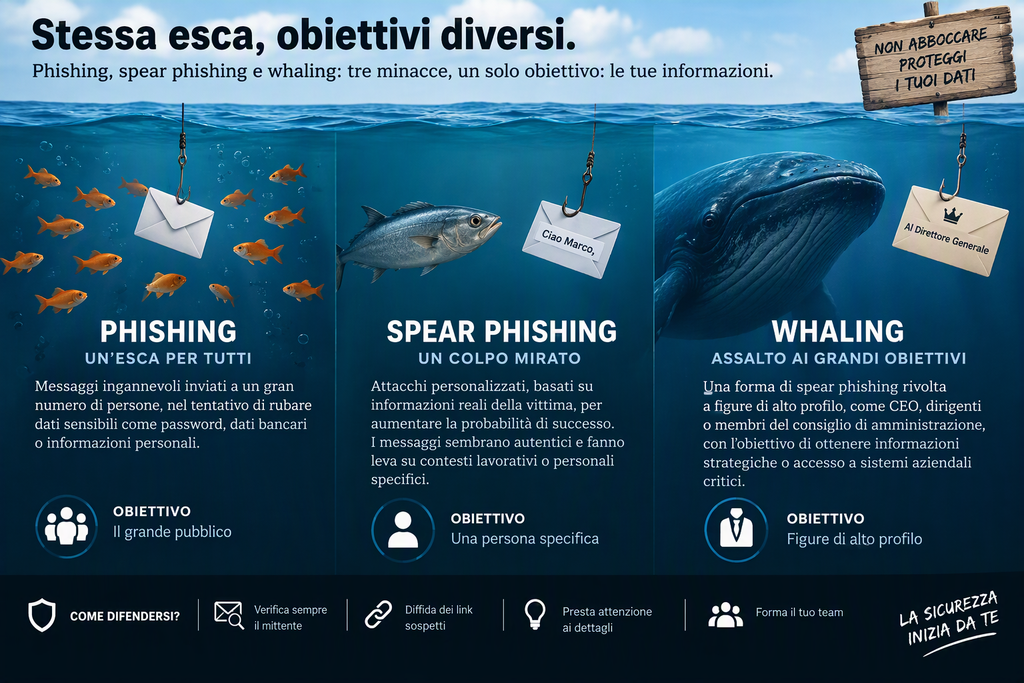
Il phishing consiste nell’invio di messaggi fraudolenti che imitano comunicazioni provenienti da banche, aziende, enti pubblici o piattaforme digitali. L’obiettivo è spingere l’utente a visitare un sito falso o a fornire informazioni riservate.
Quando l’attacco è costruito su misura per una persona specifica si parla dispear phishing. In questo caso il criminale raccoglie preventivamente informazioni sulla vittima e le utilizza per rendere il messaggio più convincente. L’intelligenza artificiale può velocizzare proprio questa fase, analizzando grandi quantità di dati disponibili online e mettendoli in relazione.
Una forma ancora più mirata è il whaling, cioè l’attacco rivolto a dirigenti, amministratori o persone che possono autorizzare pagamenti importanti. Un’email apparentemente inviata dall’amministratore delegato può chiedere, per esempio, un trasferimento urgente di denaro o l’invio di un documento riservato.
Queste frodi possono colpire anche le piccole aziende. Non è necessario che l’impresa gestisca grandi capitali per diventare un bersaglio. È sufficiente che un dipendente abbia accesso a informazioni sensibili, conti correnti, dati dei clienti o sistemi interni.
Perché abbassiamo la guardia
Uno degli aspetti più interessanti riguarda il modo in cui prendiamo le decisioni. Alcune attività quotidiane vengono svolte automaticamente, senza una valutazione approfondita. Rispondiamo a una notifica, apriamo un messaggio o clicchiamo su un collegamento perché siamo abituati a farlo.
In altri momenti, invece, analizziamo ogni dettaglio con grande attenzione. La differenza dipende dal contesto, dalla stanchezza, dalla fretta e dal livello di coinvolgimento emotivo.
I truffatori cercano proprio di favorire la reazione automatica. Una comunicazione che segnala un problema urgente può impedire alla persona di fermarsi e porsi una domanda fondamentale: questa richiesta è davvero autentica?
Anche l’utente più prudente può trovarsi in una situazione di vulnerabilità. Una telefonata ricevuta mentre si è al lavoro, un SMS arrivato durante un viaggio o un’email che sembra collegata a un acquisto appena effettuato possono ridurre la capacità di controllo.
Per questo la sicurezza non può dipendere soltanto dall’attenzione individuale. Servono abitudini corrette, strumenti tecnologici aggiornati e procedure di verifica all’interno delle aziende.
Le nuove frodi vocali e video
La diffusione degli strumenti capaci di imitare voce e immagini apre scenari particolarmente delicati. Con pochi secondi di registrazione oggi è possibile riprodurre caratteristiche della voce di una persona e utilizzarle in una telefonata contraffatta.
Una richiesta di denaro proveniente da un familiare, oppure una disposizione apparentemente impartita da un responsabile aziendale, può sembrare autentica proprio perché utilizza una voce conosciuta. In situazioni simili non è sufficiente affidarsi all’ascolto.
Come spesso spieghiamo nei corsi sulla sicurezza informatica, è importante introdurre una seconda verifica, detta l’autenticazione a due fattori (2FA) utilizzando un numero di telefono già conosciuto e non quello indicato nella comunicazione ricevuta. Si può anche concordare con i familiari una parola di controllo oppure una procedura precisa per le richieste di denaro.
Lo stesso principio vale per le videoconferenze e i video. Un volto familiare non rappresenta più, da solo, una prova certa dell’identità della persona. Quando una richiesta è insolita, urgente o economicamente rilevante, è necessario confermarla attraverso un canale diverso.
Vulnerabilità informatiche e cybersicurezza
L’uso malevolo dell’intelligenza artificiale non si limita ai messaggi rivolti direttamente alle persone. Gli strumenti più avanzati possono essere impiegati anche per individuare vulnerabilità nei sistemi informatici. La ricerca di una falla richiede normalmente competenze tecniche e tempo. Un sistema automatizzato può invece analizzare rapidamente siti web, applicazioni e infrastrutture, individuando configurazioni non sicure o software non aggiornati.
Questa capacità può essere utilizzata per rafforzare la sicurezza, ma anche per preparare attacchi più rapidi. La stessa tecnologia può quindi diventare uno strumento di difesa o un’arma nelle mani di chi vuole colpire cittadini, aziende e istituzioni.
Per le imprese diventa fondamentale mantenere aggiornati i sistemi, utilizzare l’autenticazione a più fattori, limitare i privilegi degli account e formare il personale. Non basta acquistare un antivirus: la sicurezza deve essere considerata un processo continuo. Anche lo stesso sito web aziendale va protetto da minacce, rischi e attacchi informatici
Come riconoscere una richiesta sospetta?
La fretta è spesso il principale alleato della truffa: prima di cliccare o rispondere, conviene controllare attentamente il mittente, l’indirizzo del sito e il tipo di richiesta. Una banca, un ente pubblico o una piattaforma affidabile non dovrebbe chiedere password, codici completi o dati riservati attraverso un link ricevuto via SMS o email. In caso di dubbio, è meglio accedere direttamente all’applicazione ufficiale oppure digitare manualmente l’indirizzo del sito nel browser.
Bisogna prestare attenzione anche alle richieste apparentemente provenienti da persone conosciute, senza escludere nessun familiare, un caro amico o un collega col quale si lavora da decenni. Ognuno può essere realmente vittima di un furto dell’account oppure il suo nome può essere stato utilizzato per costruire una comunicazione falsa che possiamo ricevere in qualsiasi momento.
Un buon metodo consiste nel contattare il mittente attraverso un canale alternativo. Una telefonata effettuata al numero già presente in rubrica è più sicura rispetto a una risposta al messaggio sospetto.
La tecnologia può aiutare molto
La risposta alle truffe basate sull’intelligenza artificiale non può essere soltanto analogica. Anche gli strumenti di sicurezza possono utilizzare sistemi automatici per individuare comportamenti anomali, bloccare collegamenti pericolosi e segnalare tentativi di accesso insoliti.
Questo non significa delegare ogni decisione alla tecnologia. Gli strumenti automatici possono commettere errori e non sostituiscono il giudizio umano, soprattutto quando è coinvolta una richiesta economica o una comunicazione importante.
La protezione più efficace nasce dalla combinazione di più elementi: consapevolezza, verifica, aggiornamenti e procedure chiare. A livello personale significa usare password diverse (sconsigliato e molto pericoloso usare la stessa password per tutti i siti web), attivare l’autenticazione a due fattori (2FA) per tutti i nostri servizi online, dal cloud computing ai social network.
L’intelligenza artificiale sta rendendo le frodi più sofisticate, ma non le rende inevitabili. Fermarsi qualche secondo, verificare la fonte e utilizzare un secondo canale di comunicazione può ancora fare una differenza decisiva. In caso in cui siamo vittima di un attacco informatico, non facciamo gli eroi nè ricorriamo a persone poco esperte: contattiamo subito la polizia postale che ci aiuterà a risolvere il problema.
La minaccia dello spam: come riconoscerla e come difendersi
Ogni giorno, mentre navighiamo su Internet, controlliamo la posta elettronica o utilizziamo lo smartphone, siamo esposti a un enorme flusso di messaggi pubblicitari. Una parte di queste comunicazioni viene filtrata come spam dai servizi di posta, dai sistemi automatici dell’AGCOM (Autorità per le Garanzie nelle Comunicazioni) o dai nostri stessi dispositivi, ma molti messaggi riescono comunque a superare questi controlli.
Le forme dello spam
Così ci ritroviamo a ricevere:
Telefonate indesiderate da call center
SMS che segnalano addebiti inesistenti
Offerte presentate come imperdibili
Concorsi a premi fasulli
Presunti aggiornamenti urgenti di sistema
In moltissimi casi queste pubblicità sono pensate per ingannare gli utenti, allo scopo di ottenere dati personali, installare software malevoli o truffare consumatori inconsapevoli.
I rischi reali per la sicurezza
Oltre al semplice disturbo e alla perdita di tempo causata dalle chiamate dei call center, spesso registrate, il vero pericolo è rappresentato dal furto e dall’uso improprio dei dati personali. Queste informazioni possono essere rivendute sul mercato nero digitale e utilizzate per attività fraudolente, mettendo a rischio sia la privacy sia la sicurezza.
Basta rispondere a un finto avviso di pagamento o cliccare su un link costruito ad arte per infettare il computer o lo smartphone con programmi dannosi in grado di controllare il dispositivo da remoto, raccogliere informazioni sensibili o mostrare pubblicità particolarmente invasive. Se poi inseriamo i nostri dati fiscali o bancari su siti pirata, corriamo il rischio di prelievi non autorizzati o vere e proprie frodi finanziarie, con conseguenze economiche anche gravi.
Gli strumenti di protezione disponibili
Per limitare questi fenomeni esistono diversi strumenti utili:
Registro Pubblico delle Opposizioni: iscrizione del proprio numero di telefono nelle liste gestite dall’AGCOM per ridurre le chiamate promozionali indesiderate
Polizia Postale: attraverso il portale https://www.commissariatodips.it/index.html mette a disposizione moduli per le segnalazioni e promuove campagne informative rivolte ai cittadini
Queste iniziative aiutano a riconoscere le frodi e a sviluppare maggiore consapevolezza sui rischi legati allo spam e alla pubblicità ingannevole.
Regole pratiche contro lo spam via email
Per difendersi dallo spam via e-mail è utile adottare alcune semplici regole di comportamento:
Proteggere il proprio indirizzo: evitare di diffondere l’indirizzo di posta su siti poco affidabili
Usare caselle temporanee: quando è necessario registrarsi a servizi di dubbia serietà, utilizzare email temporanee
Non rispondere mai a messaggi sospetti: confermare la propria attività può favorire l’invio di nuove mail indesiderate
Evitare allegati e link sospetti: non aprire contenuti provenienti da mittenti sconosciuti
Attivare filtri antispam: utilizzare i filtri offerti dai principali provider di posta elettronica
Mantenere aggiornati gli antivirus: proteggere i dispositivi con software di sicurezza costantemente aggiornati
Verificare l’indirizzo del mittente: controllare sempre l’indirizzo reale prima di fidarsi del contenuto di un messaggio
App su misura
Ogni giorno i sistemi di filtraggio delle chiamate indesiderate diventano più sofisticati, ma spesso non sono ancora sufficienti. Il meccanismo di blocco delle chiamate di spam gestito dall’Autorità per le Garanzie nelle Comunicazioni, insieme ai filtri integrati da Apple e Google nei rispettivi sistemi operativi, riduce molte telefonate moleste, ma non riesce a fermarle tutte. In questi casi può essere utile affidarsi ad app dedicate, pensate proprio per individuare e bloccare numeri sospetti.
Negli store di Android e iPhone esistono moltissime applicazioni che promettono di bloccare le chiamate indesiderate, ma non tutte sono realmente efficaci. Alcune, infatti, si limitano ad aggiungere pubblicità non richiesta o a rallentare il dispositivo, senza offrire una protezione concreta. Per questo motivo è fondamentale scegliere con attenzione quali strumenti installare, puntando su soluzioni affidabili e con una buona reputazione.
Tra le app più note e utilizzate a livello mondiale spicca Truecaller, disponibile sia per Android sia per iPhone (https://short.tips/url/anti-truffa). Questa applicazione si basa su un vastissimo database di numeri segnalati e su una community molto attiva di milioni di utenti che inviano report ogni giorno. Tra le sue funzioni ci sono l’identificazione in tempo reale del chiamante, il blocco automatico delle chiamate sospette, la messaggistica sicura e la possibilità di visualizzare il nome di chi chiama anche se non è salvato in rubrica.
Un’altra soluzione efficace è Hiya (https://short.tips/url/antitruffa), particolarmente apprezzata per la forte integrazione con i dispositivi Samsung, per i quali fornisce il servizio Samsung Smart Call, e con altri marchi asiatici. Oltre al blocco dello spam telefonico, offre strumenti di protezione contro le frodi e permette di ricevere avvisi quando si riceve una chiamata potenzialmente pericolosa. Queste app non si limitano a fermare le chiamate “spazzatura”, ma permettono di filtrare diverse categorie di numeri, come quelli privati, internazionali o legati al telemarketing, adattandosi ai prefissi di qualunque Paese grazie a database specifici sempre aggiornati.
Bloccare le pubblicità ingannevoli durante la navigazione sul Web è fondamentale non solo per migliorare l’esperienza online, ma anche per proteggere la privacy e difendersi da potenziali rischi di sicurezza. Per raggiungere questi obiettivi è necessario combinare strumenti tecnici, impostazioni del browser e buone abitudini di navigazione.
Le estensioni anti-pubblicità
Uno dei metodi più efficaci per bloccare le pubblicità consiste nell’installazione di estensioni specifiche per i browser più diffusi come Chrome, Firefox, Edge e Safari. Si tratta di piccoli strumenti che si integrano direttamente nel software di navigazione per estenderne o personalizzarne le funzionalità secondo le proprie esigenze. Queste estensioni sono disponibili nel Web Store di ciascun browser, sono generalmente gratuite e si installano con un semplice clic.
Le estensioni più avanzate riescono a eliminare automaticamente gran parte degli annunci popup, molti banner pubblicitari, video promozionali e script di tracciamento che monitorano il comportamento degli utenti. Tra le soluzioni più efficaci troviamo uBlock Origin (https://short.tips/url/antitruffa), un’estensione che non richiede configurazione particolare, è completamente gratuita e permette di filtrare anche i tracker che profilano le abitudini di navigazione.
Altre soluzioni consigliate
Altrettanto valida è Total Adblock (https://short.tips/url/antitruffa), che offre funzionalità avanzate per bloccare anche annunci contenenti malware o tentativi di phishing, offrendo così un livello di protezione superiore. Infine, AdGuard (https://short.tips/url/antitruffa) rappresenta una soluzione completa che oltre a bloccare la pubblicità protegge dal tracciamento e migliora le prestazioni di caricamento delle pagine web, rendendo la navigazione più veloce e sicura.
Hai subito un attacco o vuoi sapere come tutelarsi da un attacco informatico?
Nel caso tu sia stato vittima o o per avere maggiore informazioni su come potersi difendere da un attacco informatico, non esitare a contattarci
[contact-form-7 id=”57153ad” title=”Modulo per articolo”]
Con il deepfake puoi sostituire il tuo volto in un video qualsiasi usando solo il tuo pc. Vediamo come
Se sei interessato a creare deepfake, allora sei nel posto giusto. Questa guida per principianti ti darà tutti i dettagli di cui hai bisogno per iniziare a crearli in modo semplice e divertente.
Spiegheremo passopasso come funziona questa tecnologia, quali strumenti e risorse ti servono e come mettere insieme il tuo primo deepfake. Alla fine di questa guida sarai un esperto! Quindi rilassati e preparati a imparare tutti i segreti di questa tecnologia sorprendente.
Cos’è il deepfake?
Deepfake è una tecnica che utilizza l’intelligenza artificiale per manipolare o generare immagini false o video di persone reali che sembrano autentici.
Può essere utilizzato per creare contenuti dannosi o illegali. Mentre questa tecnologia diventa più avanzata, diventa sempre più difficile distinguere tra immagini e video reali e falsi.
Come funziona?
Il Deepfake utilizza reti neurali, un tipo di apprendimento automatico che analizza grandi set di dati, per mappare le caratteristiche facciali di una persona su un’altra.
Più dati di allenamento vengono forniti al sistema, migliore sarà il risultato. I video di alta qualità richiedono tipicamente migliaia di immagini per addestrare il modello.
Cosè Facefusion?
Facefusion è uno strumento gratuito per PC che consente agli utenti di creare deepfake. È progettato per essere facile da usare anche per i principianti. Consente di fondere due volti in un video o in immagini statiche sostituendo le caratteristiche facciali di una persona con quelle di un’altra.
Puoi usarlo per creare contenuti divertenti da condividere con gli amici o per sperimentare con la tecnologia deepfake.
Come creare deepfake con Facefusion
Per creare un deepfake con Facefusion, devi prima raccogliere molte immagini delle due persone che desideri fondere. Più immagini fornirai, più accurato sarà il risultato.
Quindi, carica le immagini nel software, allinea i volti e regola le impostazioni per ottenere il risultato desiderato. Infine, fai clic su “Genera deepfake” e il software fonderà automaticamente i due volti nelle immagini o nel video da te scelto. Con un po ‘di pratica, puoi ottenere risultati piuttosto convincenti!
Come funziona questa tecnologia?
La tecnologia deepfake utilizza l’intelligenza artificiale e il machine learning per manipolare o generare immagini e video falsi ultrarealistici.
Come si creano?
I deepfake vengono creati utilizzando reti neurali che analizzano enormi set di dati, come foto e video, per rilevare e imitare le caratteristiche facciali di una persona.
La rete neurale può quindi applicare queste caratteristiche a un’altra persona, fondendo digitalmente i loro volti. Per creare un deepfake audio, vengono utilizzati set di dati di una persona che parla per generare una nuova registrazione vocale che imita la voce della persona.
A cosa servono?
I deepfake possono essere utilizzati sia per scopi positivi che negativi. Ad esempio, possono essere utilizzati per la post-produzione cinematografica, per migliorare gli effetti speciali o per dare vita a personaggi deceduti.
Tuttavia, possono anche essere utilizzati per diffondere disinformazione, per impersonare qualcuno online o per manipolare le elezioni.
Come si individua un deepfake?
Ci sono alcuni segni rivelatori che indicano che un video o un’immagine potrebbe essere un deepfake:
Movimenti innaturali: I deepfake non sempre riescono a imitare perfettamente i movimenti umani naturali.
Guarda se ci sono movimenti rigidi o innaturali.
Occhi strani: Gli occhi sono difficili da replicare e spesso appaiono innaturali o fuori fuoco in un deepfake.
Bordi sfocati: I deepfake spesso hanno un aspetto leggermente sfocato, soprattutto lungo i bordi del viso.
Asincronia labiale: Controlla se le labbra si sincronizzano perfettamente con l’audio. Spesso nei deepfake l’asincronia labiale è evidente.
Glitch e artefatti: A volte i deepfake presentano piccoli difetti come glitch, scintillii o artefatti nel video che rivelano che non è autentico.
Programmi e app per creare deepfake
FaceApp
FaceApp è un’applicazione gratuita disponibile per iOS e Android che permette di modificare le foto con filtri e effetti, tra cui l’invecchiamento del viso, il cambio di genere e l’aggiunta di sorrisi. Quest’app usa l’intelligenza artificiale per creare immagini realistiche.
Anche se l’app è gratuita, alcune funzioni aggiuntive sono disponibili tramite acquisti in-app.
DeepFaceLab
DeepFaceLab è un software open source gratuito per Windows, Linux e Mac che utilizza reti neurali per generare deepfake. È piuttosto complesso da usare e richiede una scheda grafica dedicata per funzionare, ma produce risultati molto realistici.
DeepFaceLab permette di combinare e sostituire i volti nelle foto e nei video, nonché di modificare l’espressione facciale e l’illuminazione.
Zao
Zao è un’app per la creazione di deepfake che sfrutta la tecnologia di riconoscimento facciale per sostituire i volti in brevi video selfie.
L’app sovrappone il tuo volto a quello di personaggi di film, show televisivi o celebrità in brevi clip video, sincronizzando le labbra con l’audio. Zao è disponibile solo per iOS, anche se una versione Android potrebbe arrivare in futuro.
DeepNude
DeepNude è un software controversa di deep learning che è in grado di generare immagini nude di donne da normali foto che indossano abiti. Funziona “spogliando” le donne nelle foto e generando immagini nude artificiali che sembrano incredibilmente realistiche. DeepNude è stato chiuso dai creatori dopo le critiche sul potenziale uso improprio, ma il codice sorgente è trapelato online.
Questi sono alcuni dei programmi e delle app più famosi per creare deepfake. Come sempre, fai attenzione a usare queste tecnologie in modo etico e responsabile. I deepfake possono essere utilizzati per scopi di intrattenimento innocuo, ma anche per la disinformazione e la manipolazione.
Aspetti positivi e negativi
I deepfake sono spesso associati a preoccupazioni legittime sulla disinformazione e sulla manipolazione dei media. Tuttavia, questa tecnologia ha anche degli usi positivi che vale la pena considerare.
Utilizzo positivo
I deepfake possono essere utilizzati per creare contenuti di intrattenimento convincenti, come film blockbuster con attori digitali o filmati musicali con cantanti del passato. Possono anche essere utilizzati per scopi educativi, ad esempio per ricreare figure storiche e farle parlare agli studenti.
Alcune aziende stanno li sperimentando per creare assistenti virtuali digitali più realistici e coinvolgenti. I deepfake possono anche essere utilizzati per creare contenuti di realtà virtuale e realtà aumentata più immersivi.
Utilizzo negativo
Sfortunatamente, i deepfake vengono spesso utilizzati per diffondere disinformazione e manipolare l’opinione pubblica. Sono stati utilizzati, purtroppo, per creare video falsi di politici che dicono o fanno cose che non hanno mai detto o fatto nella vita reale. Questi video falsi possono essere diffusi sui social media, dove è difficile distinguere il vero dal falso.
I deepfake porno, in cui il volto di una persona viene inserito sul corpo di un attore porno senza il loro consenso, sono un altro uso negativo preoccupante della tecnologia. Questi infatti possono essere utilizzati per molestare, ricattare e intimidire le vittime.
In definitiva, la tecnologia deepfake può essere utilizzata sia per scopi positivi che negativi. È importante che i ricercatori e i politici riflettano attentamente su come regolamentare e controllare questa potente tecnologia in modo da massimizzarne i benefici e minimizzarne i danni. Una comprensione più profonda dei deepfake e delle loro implicazioni è fondamentale per creare contromisure efficaci contro i loro usi dannosi.
[contact-form-7 id=”761bf45″ title=”Modulo per articolo”]