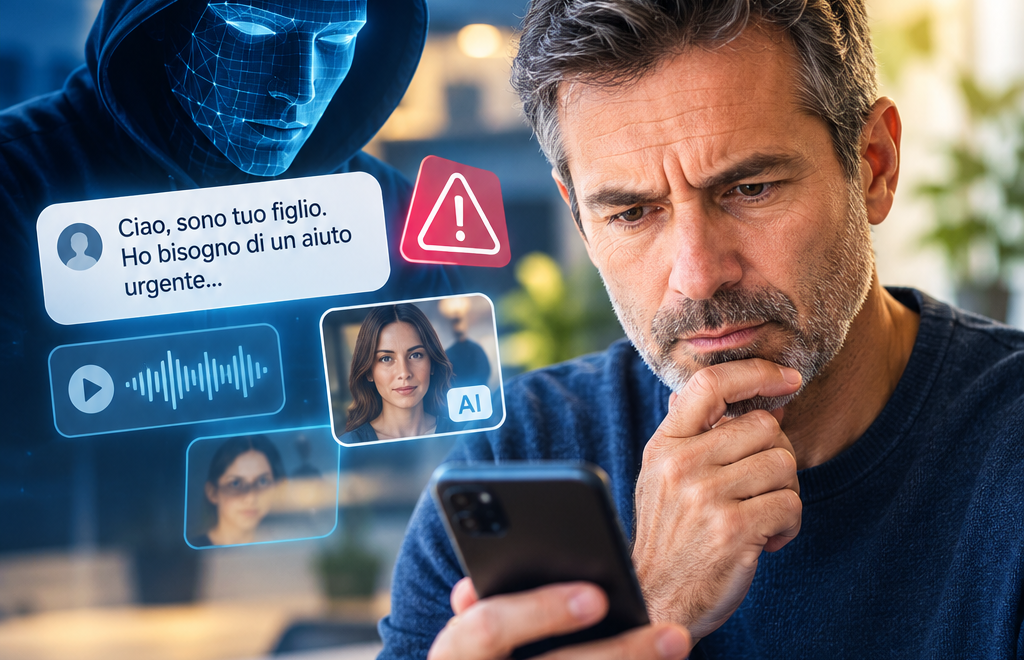
L’intelligenza artificiale sta cambiando il modo in cui lavoriamo, comunichiamo e utilizziamo i servizi online; la stessa tecnologia può essere sfruttata anche per costruire truffe più credibili, personalizzate e difficili da riconoscere. Email, SMS, telefonate e siti web fraudolenti possono oggi essere creati con maggiore velocità e con un linguaggio molto più naturale rispetto al passato. Il problema non riguarda soltanto gli utenti meno esperti, ma un po’ tutti noi!
Una comunicazione scritta correttamente, con il logo di una banca o il nome di una persona conosciuta, può ingannare anche chi utilizza Internet ogni giorno. Per questo è importante capire come funzionano le nuove frodi e imparare a interrompere quei meccanismi di fretta, fiducia e automatismo sui quali i truffatori fanno leva.
L’intelligenza artificiale al servizio delle truffe
Da sempre i criminali cercano di convincere le persone a consegnare denaro, password, codici di accesso o informazioni personali. Quello che cambia è la capacità di automatizzare e rendere più credibile l’inganno, con l’intelligenza artificiale.
Un tempo un messaggio fraudolento poteva essere riconosciuto facilmente per la presenza di errori grammaticali, frasi poco naturali o richieste generiche. Oggi un sistema di intelligenza artificiale può produrre testi corretti, adattati alla persona e coerenti con il tono utilizzato da un’azienda o da un professionista.
Il truffatore può utilizzare informazioni pubblicate sui social network, sui siti aziendali o in documenti accessibili online per costruire una comunicazione personalizzata. Può conoscere il nome del destinatario, il suo ruolo professionale, l’azienda per cui lavora o persino una recente attività svolta. Tutti questi dettagli contribuiscono a creare una falsa sensazione di autenticità.
La tecnologia può inoltre essere utilizzata per generare immagini, imitare voci e realizzare video contraffatti. In questo modo diventa possibile ricevere una telefonata apparentemente proveniente da un familiare, da un collega o da un referente della banca, anche quando quella persona non ha mai effettuato la chiamata.
Il ruolo dell’ingegneria sociale
Alla base di molte truffe c’è l’ingegneria sociale, cioè l’insieme delle tecniche utilizzate per influenzare il comportamento di una persona. L’obiettivo non è necessariamente entrare subito in un sistema informatico, ma convincere la vittima a compiere un’azione: cliccare su un link, comunicare un codice, effettuare un pagamento o installare un programma.
Le leve psicologiche più utilizzate sono quasi sempre le stesse. Il messaggio può creare urgenza, minacciare una conseguenza negativa oppure promettere un vantaggio immediato. “Il conto verrà bloccato”, “devi confermare subito l’identità”, “hai ricevuto un rimborso” e “serve un pagamento urgente” sono formule pensate per spingere la persona ad agire senza verificare.
L’intelligenza artificiale rende questo meccanismo ancora più efficace perché permette di adattare il contenuto alla situazione specifica. Un messaggio generico ha meno possibilità di convincere rispetto a una comunicazione che cita il nome corretto, un servizio realmente utilizzato o un avvenimento recente.
La truffa diventa quindi più difficile da riconoscere non perché sia necessariamente più intelligente, ma perché appare più vicina alla vita reale della vittima.
Phishing, spear phishing e whaling
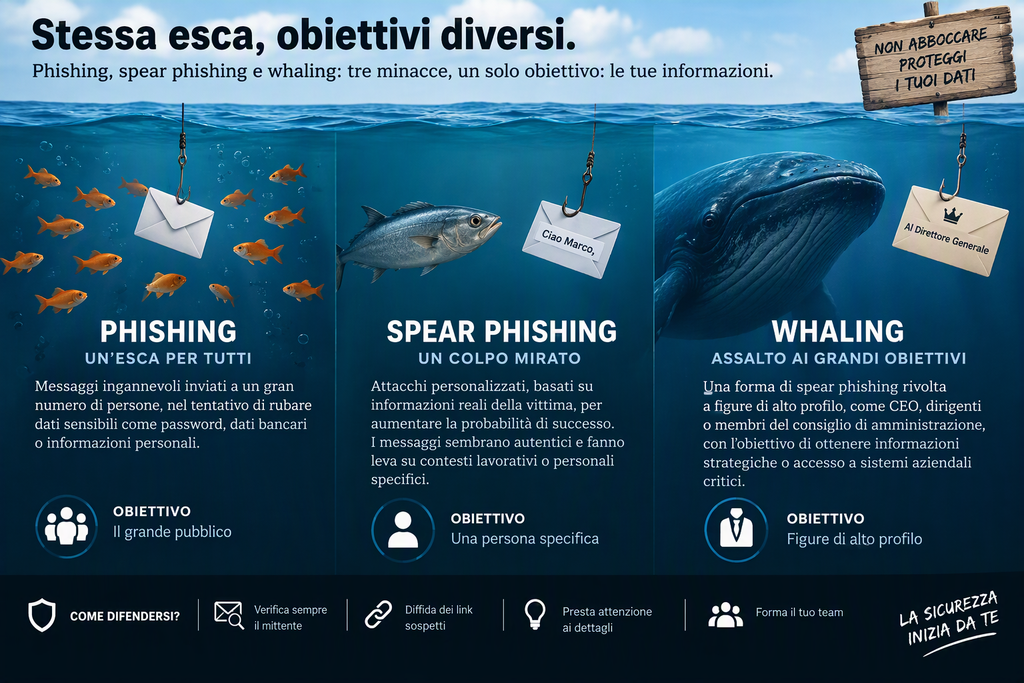
Il phishing consiste nell’invio di messaggi fraudolenti che imitano comunicazioni provenienti da banche, aziende, enti pubblici o piattaforme digitali. L’obiettivo è spingere l’utente a visitare un sito falso o a fornire informazioni riservate.
Quando l’attacco è costruito su misura per una persona specifica si parla dispear phishing. In questo caso il criminale raccoglie preventivamente informazioni sulla vittima e le utilizza per rendere il messaggio più convincente. L’intelligenza artificiale può velocizzare proprio questa fase, analizzando grandi quantità di dati disponibili online e mettendoli in relazione.
Una forma ancora più mirata è il whaling, cioè l’attacco rivolto a dirigenti, amministratori o persone che possono autorizzare pagamenti importanti. Un’email apparentemente inviata dall’amministratore delegato può chiedere, per esempio, un trasferimento urgente di denaro o l’invio di un documento riservato.
Queste frodi possono colpire anche le piccole aziende. Non è necessario che l’impresa gestisca grandi capitali per diventare un bersaglio. È sufficiente che un dipendente abbia accesso a informazioni sensibili, conti correnti, dati dei clienti o sistemi interni.
Perché abbassiamo la guardia
Uno degli aspetti più interessanti riguarda il modo in cui prendiamo le decisioni. Alcune attività quotidiane vengono svolte automaticamente, senza una valutazione approfondita. Rispondiamo a una notifica, apriamo un messaggio o clicchiamo su un collegamento perché siamo abituati a farlo.
In altri momenti, invece, analizziamo ogni dettaglio con grande attenzione. La differenza dipende dal contesto, dalla stanchezza, dalla fretta e dal livello di coinvolgimento emotivo.
I truffatori cercano proprio di favorire la reazione automatica. Una comunicazione che segnala un problema urgente può impedire alla persona di fermarsi e porsi una domanda fondamentale: questa richiesta è davvero autentica?
Anche l’utente più prudente può trovarsi in una situazione di vulnerabilità. Una telefonata ricevuta mentre si è al lavoro, un SMS arrivato durante un viaggio o un’email che sembra collegata a un acquisto appena effettuato possono ridurre la capacità di controllo.
Per questo la sicurezza non può dipendere soltanto dall’attenzione individuale. Servono abitudini corrette, strumenti tecnologici aggiornati e procedure di verifica all’interno delle aziende.
Le nuove frodi vocali e video
La diffusione degli strumenti capaci di imitare voce e immagini apre scenari particolarmente delicati. Con pochi secondi di registrazione oggi è possibile riprodurre caratteristiche della voce di una persona e utilizzarle in una telefonata contraffatta.
Una richiesta di denaro proveniente da un familiare, oppure una disposizione apparentemente impartita da un responsabile aziendale, può sembrare autentica proprio perché utilizza una voce conosciuta. In situazioni simili non è sufficiente affidarsi all’ascolto.
Come spesso spieghiamo nei corsi sulla sicurezza informatica, è importante introdurre una seconda verifica, detta l’autenticazione a due fattori (2FA) utilizzando un numero di telefono già conosciuto e non quello indicato nella comunicazione ricevuta. Si può anche concordare con i familiari una parola di controllo oppure una procedura precisa per le richieste di denaro.
Lo stesso principio vale per le videoconferenze e i video. Un volto familiare non rappresenta più, da solo, una prova certa dell’identità della persona. Quando una richiesta è insolita, urgente o economicamente rilevante, è necessario confermarla attraverso un canale diverso.
Vulnerabilità informatiche e cybersicurezza
L’uso malevolo dell’intelligenza artificiale non si limita ai messaggi rivolti direttamente alle persone. Gli strumenti più avanzati possono essere impiegati anche per individuare vulnerabilità nei sistemi informatici. La ricerca di una falla richiede normalmente competenze tecniche e tempo. Un sistema automatizzato può invece analizzare rapidamente siti web, applicazioni e infrastrutture, individuando configurazioni non sicure o software non aggiornati.
Questa capacità può essere utilizzata per rafforzare la sicurezza, ma anche per preparare attacchi più rapidi. La stessa tecnologia può quindi diventare uno strumento di difesa o un’arma nelle mani di chi vuole colpire cittadini, aziende e istituzioni.
Per le imprese diventa fondamentale mantenere aggiornati i sistemi, utilizzare l’autenticazione a più fattori, limitare i privilegi degli account e formare il personale. Non basta acquistare un antivirus: la sicurezza deve essere considerata un processo continuo. Anche lo stesso sito web aziendale va protetto da minacce, rischi e attacchi informatici
Come riconoscere una richiesta sospetta?
La fretta è spesso il principale alleato della truffa: prima di cliccare o rispondere, conviene controllare attentamente il mittente, l’indirizzo del sito e il tipo di richiesta. Una banca, un ente pubblico o una piattaforma affidabile non dovrebbe chiedere password, codici completi o dati riservati attraverso un link ricevuto via SMS o email. In caso di dubbio, è meglio accedere direttamente all’applicazione ufficiale oppure digitare manualmente l’indirizzo del sito nel browser.
Bisogna prestare attenzione anche alle richieste apparentemente provenienti da persone conosciute, senza escludere nessun familiare, un caro amico o un collega col quale si lavora da decenni. Ognuno può essere realmente vittima di un furto dell’account oppure il suo nome può essere stato utilizzato per costruire una comunicazione falsa che possiamo ricevere in qualsiasi momento.
Un buon metodo consiste nel contattare il mittente attraverso un canale alternativo. Una telefonata effettuata al numero già presente in rubrica è più sicura rispetto a una risposta al messaggio sospetto.
La tecnologia può aiutare molto
La risposta alle truffe basate sull’intelligenza artificiale non può essere soltanto analogica. Anche gli strumenti di sicurezza possono utilizzare sistemi automatici per individuare comportamenti anomali, bloccare collegamenti pericolosi e segnalare tentativi di accesso insoliti.
Questo non significa delegare ogni decisione alla tecnologia. Gli strumenti automatici possono commettere errori e non sostituiscono il giudizio umano, soprattutto quando è coinvolta una richiesta economica o una comunicazione importante.
La protezione più efficace nasce dalla combinazione di più elementi: consapevolezza, verifica, aggiornamenti e procedure chiare. A livello personale significa usare password diverse (sconsigliato e molto pericoloso usare la stessa password per tutti i siti web), attivare l’autenticazione a due fattori (2FA) per tutti i nostri servizi online, dal cloud computing ai social network.
L’intelligenza artificiale sta rendendo le frodi più sofisticate, ma non le rende inevitabili. Fermarsi qualche secondo, verificare la fonte e utilizzare un secondo canale di comunicazione può ancora fare una differenza decisiva. In caso in cui siamo vittima di un attacco informatico, non facciamo gli eroi nè ricorriamo a persone poco esperte: contattiamo subito la polizia postale che ci aiuterà a risolvere il problema.
La minaccia dello spam: come riconoscerla e come difendersi
Ogni giorno, mentre navighiamo su Internet, controlliamo la posta elettronica o utilizziamo lo smartphone, siamo esposti a un enorme flusso di messaggi pubblicitari. Una parte di queste comunicazioni viene filtrata come spam dai servizi di posta, dai sistemi automatici dell’AGCOM (Autorità per le Garanzie nelle Comunicazioni) o dai nostri stessi dispositivi, ma molti messaggi riescono comunque a superare questi controlli.
Le forme dello spam
Così ci ritroviamo a ricevere:
Telefonate indesiderate da call center
SMS che segnalano addebiti inesistenti
Offerte presentate come imperdibili
Concorsi a premi fasulli
Presunti aggiornamenti urgenti di sistema
In moltissimi casi queste pubblicità sono pensate per ingannare gli utenti, allo scopo di ottenere dati personali, installare software malevoli o truffare consumatori inconsapevoli.
I rischi reali per la sicurezza
Oltre al semplice disturbo e alla perdita di tempo causata dalle chiamate dei call center, spesso registrate, il vero pericolo è rappresentato dal furto e dall’uso improprio dei dati personali. Queste informazioni possono essere rivendute sul mercato nero digitale e utilizzate per attività fraudolente, mettendo a rischio sia la privacy sia la sicurezza.
Basta rispondere a un finto avviso di pagamento o cliccare su un link costruito ad arte per infettare il computer o lo smartphone con programmi dannosi in grado di controllare il dispositivo da remoto, raccogliere informazioni sensibili o mostrare pubblicità particolarmente invasive. Se poi inseriamo i nostri dati fiscali o bancari su siti pirata, corriamo il rischio di prelievi non autorizzati o vere e proprie frodi finanziarie, con conseguenze economiche anche gravi.
Gli strumenti di protezione disponibili
Per limitare questi fenomeni esistono diversi strumenti utili:
Registro Pubblico delle Opposizioni: iscrizione del proprio numero di telefono nelle liste gestite dall’AGCOM per ridurre le chiamate promozionali indesiderate
Polizia Postale: attraverso il portale https://www.commissariatodips.it/index.html mette a disposizione moduli per le segnalazioni e promuove campagne informative rivolte ai cittadini
Queste iniziative aiutano a riconoscere le frodi e a sviluppare maggiore consapevolezza sui rischi legati allo spam e alla pubblicità ingannevole.
Regole pratiche contro lo spam via email
Per difendersi dallo spam via e-mail è utile adottare alcune semplici regole di comportamento:
Proteggere il proprio indirizzo: evitare di diffondere l’indirizzo di posta su siti poco affidabili
Usare caselle temporanee: quando è necessario registrarsi a servizi di dubbia serietà, utilizzare email temporanee
Non rispondere mai a messaggi sospetti: confermare la propria attività può favorire l’invio di nuove mail indesiderate
Evitare allegati e link sospetti: non aprire contenuti provenienti da mittenti sconosciuti
Attivare filtri antispam: utilizzare i filtri offerti dai principali provider di posta elettronica
Mantenere aggiornati gli antivirus: proteggere i dispositivi con software di sicurezza costantemente aggiornati
Verificare l’indirizzo del mittente: controllare sempre l’indirizzo reale prima di fidarsi del contenuto di un messaggio
App su misura
Ogni giorno i sistemi di filtraggio delle chiamate indesiderate diventano più sofisticati, ma spesso non sono ancora sufficienti. Il meccanismo di blocco delle chiamate di spam gestito dall’Autorità per le Garanzie nelle Comunicazioni, insieme ai filtri integrati da Apple e Google nei rispettivi sistemi operativi, riduce molte telefonate moleste, ma non riesce a fermarle tutte. In questi casi può essere utile affidarsi ad app dedicate, pensate proprio per individuare e bloccare numeri sospetti.
Negli store di Android e iPhone esistono moltissime applicazioni che promettono di bloccare le chiamate indesiderate, ma non tutte sono realmente efficaci. Alcune, infatti, si limitano ad aggiungere pubblicità non richiesta o a rallentare il dispositivo, senza offrire una protezione concreta. Per questo motivo è fondamentale scegliere con attenzione quali strumenti installare, puntando su soluzioni affidabili e con una buona reputazione.
Tra le app più note e utilizzate a livello mondiale spicca Truecaller, disponibile sia per Android sia per iPhone (https://short.tips/url/anti-truffa). Questa applicazione si basa su un vastissimo database di numeri segnalati e su una community molto attiva di milioni di utenti che inviano report ogni giorno. Tra le sue funzioni ci sono l’identificazione in tempo reale del chiamante, il blocco automatico delle chiamate sospette, la messaggistica sicura e la possibilità di visualizzare il nome di chi chiama anche se non è salvato in rubrica.
Un’altra soluzione efficace è Hiya (https://short.tips/url/antitruffa), particolarmente apprezzata per la forte integrazione con i dispositivi Samsung, per i quali fornisce il servizio Samsung Smart Call, e con altri marchi asiatici. Oltre al blocco dello spam telefonico, offre strumenti di protezione contro le frodi e permette di ricevere avvisi quando si riceve una chiamata potenzialmente pericolosa. Queste app non si limitano a fermare le chiamate “spazzatura”, ma permettono di filtrare diverse categorie di numeri, come quelli privati, internazionali o legati al telemarketing, adattandosi ai prefissi di qualunque Paese grazie a database specifici sempre aggiornati.
Bloccare le pubblicità ingannevoli durante la navigazione sul Web è fondamentale non solo per migliorare l’esperienza online, ma anche per proteggere la privacy e difendersi da potenziali rischi di sicurezza. Per raggiungere questi obiettivi è necessario combinare strumenti tecnici, impostazioni del browser e buone abitudini di navigazione.
Le estensioni anti-pubblicità
Uno dei metodi più efficaci per bloccare le pubblicità consiste nell’installazione di estensioni specifiche per i browser più diffusi come Chrome, Firefox, Edge e Safari. Si tratta di piccoli strumenti che si integrano direttamente nel software di navigazione per estenderne o personalizzarne le funzionalità secondo le proprie esigenze. Queste estensioni sono disponibili nel Web Store di ciascun browser, sono generalmente gratuite e si installano con un semplice clic.
Le estensioni più avanzate riescono a eliminare automaticamente gran parte degli annunci popup, molti banner pubblicitari, video promozionali e script di tracciamento che monitorano il comportamento degli utenti. Tra le soluzioni più efficaci troviamo uBlock Origin (https://short.tips/url/antitruffa), un’estensione che non richiede configurazione particolare, è completamente gratuita e permette di filtrare anche i tracker che profilano le abitudini di navigazione.
Altre soluzioni consigliate
Altrettanto valida è Total Adblock (https://short.tips/url/antitruffa), che offre funzionalità avanzate per bloccare anche annunci contenenti malware o tentativi di phishing, offrendo così un livello di protezione superiore. Infine, AdGuard (https://short.tips/url/antitruffa) rappresenta una soluzione completa che oltre a bloccare la pubblicità protegge dal tracciamento e migliora le prestazioni di caricamento delle pagine web, rendendo la navigazione più veloce e sicura.
Hai subito un attacco o vuoi sapere come tutelarsi da un attacco informatico?
Nel caso tu sia stato vittima o o per avere maggiore informazioni su come potersi difendere da un attacco informatico, non esitare a contattarci
[contact-form-7 id=”57153ad” title=”Modulo per articolo”]
In una delle nostre precedenti rubriche, che potete rileggere qui, vi avevamo promesso quanto segue, cioè una semplice tecnica senza particolari rischi per aggirare il venditore e ricevere un cellulare senza spendere nulla.
A volte un’azienda lancia una campagna promozionale talmente buona che abboccano tutti, mentre l’ingegnere sociale esamina sempre l’offerta chiedendosi come approfittare ulteriormente della situazione.
Tempo fa una compagnia nazionale degli Stati Uniti di telefonia cellulare lanciò una grande promozione in cui offriva un telefonino nuovo di zecca per un centesimo a chiunque firmava uno dei loro contratti.
Poche persone sanno quali domande dovrebbe fare un acquirente assennato prima di firmare uno di questi piani per i cellulari: se il servizio è analogico, digitale o misto, il numero di minuti a tutte le ore che puoi sfruttare in un mese, se sono comprese le spese di roaming… ecc ecc. È soprattutto importante capire subito i termini del contratto, per quanti mesi o anni sarete vincolati.
Immaginatevi un ingegnere sociale di Filadelfia interessato a un telefonino a basso prezzo offerto alla firma da un’azienda di telefonia cellulare, però non gli garba il contratto accluso. Non c’è problema. Ecco come può gestire la situazione.
La prima telefonata: Ted
Per cominciare l’ingegnere sociale chiama un negozio di una catena di elettrodomestici sulla West Girard. “Electron City. Sono Ted.” “Buongiorno, Ted, sono Adam. Senta, qualche sera fa ho par lato con un commesso per un cellulare. Ho detto che avrei richiamato appena deciso il genere di contratto, ma mi sono dimenticato come si chiama. Chi è quello che fa il turno serale in quel reparto?” “Sono in parecchi. Era William?” “Non ne sono sicuro. Che tipo è?” “Alto. Abbastanza magro.” “Direi che è lui. E come fa di cognome?” “Hadley. H-A-D-L-E-Y.” “Sì, mi sembra lui. Quando lo trovo?” “Non so i suoi orari questa settimana, però quelli della sera arrivano verso le cinque.” “Perfetto. Allora provo stasera. Grazie, Ted.”
La seconda telefonata: Katie
La seconda chiamata è a un negozio della stessa catena sulla North Broad Street. “Pronto, Electron City. Sono Katie. Posso esserle utile?” “Ciao, Katie. Sono William Hadley, del negozio sulla West Girard. Come va oggi?” “Un po’ a rilento. Che mi dici?” “Ho un cliente qui per quel contratto con il telefono a un cent. Hai capito quale?” “Certo. Ne ho venduti un paio la settimana scorsa.” “Hai ancora qualcuno di quegli apparecchi?” “Un sacco.” “Perfetto. Perché ne ho appena venduto uno a un cliente che ha firmato il contratto. Però quando ho controllato in magazzino ho visto che non me ne sono rimasti, e adesso sono in imbarazzo. Puoi farmi un favore? Lo mando da te a ritirarne uno. Puoi venderglielo per un cent e fargli la ricevuta? Dovrebbe richiamarmi quando ha il telefono così gli dico come programmarlo.” “Certo. Mandamelo pure.” “Bene. Si chiama Ted, Ted Yancy.” Quando il tale che si fa chiamare Ted Yancy si fa vivo al negozio della North Broad , Katie gli compila la ricevuta e gli vende il telefonino per un centesimo, come le ha chiesto di fare il “collega”. Ha abboccato all’amo, lenza e tutto.
Quando è ora di pagare il cliente non ha spiccioli in tasca, così pesca nella ciotola dei penny presso la cassa, ne prende uno e lo dà alla ragazza al banco. In quel modo ottiene il telefono senza nemmeno sganciare il centesimo. Adesso è libero di rivolgersi a un’altra compagnia che usi lo stesso modello per scegliere il contratto che preferisce, possibilmente mensile e senza impegni.
Analizziamo l’attacco
E’ naturale che le persone siano più malleabili con chi sostiene di essere un collega e conosca le procedure e il gergo dell’azienda. L’ingegnere sociale del precedente esempio se n’è approfittato scoprendo i dettagli di una promozione, spacciandosi per un dipendente della catena e chiedendo un favore a un’altra filiale. Succede spesso tra le varie sedi delle catene di negozi e tra i vari uffici di un’azienda, laddove le persone sono fisicamente separate e trattano con colleghi che di regola non conoscono direttamente.
Questa breve storia veramente accaduta vi dovrebbe far riflettere e mettervi in guardia e restare sempre all’erta a costo di risultare un collega “scomodo”, ma con questo tutelerai la tua azienda e anche te stesso.
Grazie per averci dedicato un pò del vostro tempo , speriamo che questa rubrica sia di vostro gradimento.
Questa è la novità di Enjoy, una rubrica che porteremo avanti nel tempo, che racconta fatti accaduti, per sensibilizzare le aziende alla sicurezza interna dei propri sistemi.
Il fattore umano è veramente l’anello più debole della sicurezza.
La più grave minaccia degli ultimi tempi è proprio “ l’ingegnere sociale”, a volte , anzi spesso si tratta di un personaggio servizievole , cordiale che siete contenti di avere incontrato .
Quello che racconteremo è tutto pubblicato, quindi faremo riferimento ad una storia realmente accaduta.
Nel ‘78 Rifkin gironzolava nella sala Telex ad accesso limitato della Security Pacific dove transitavano trasferimenti monetari di parecchi miliardi di dollari al giorno, lavorava per una ditta che doveva affrontare un sistema di backup dei dati della sala nel caso in cui il computer centrale fosse saltato.
Perciò era informatissimo sulle procedure di trasferimento compreso come facevano i funzionari a inviare i soldi: i cassieri autorizzati e i bonifici ricevevano tutte le mattine un codice giornaliero strettamente controllato per quando chiamavano la sala Telex, gli impiegati di quell’ufficio per evitare di memorizzare ogni giorno il nuovo codice lo riportavano sul foglietto che appiccicavano in un punto visibile.
Un giorno di Novembre, Rifkin era lì per un motivo specifico: voleva dare un’occhiata proprio a quel foglietto.
Arrivato nella sala, prese nota delle procedure e nel frattempo ne approfittò per sbirciare il codice di sicurezza scritto sui foglietti per memorizzarlo.
Uscì qualche minuto dopo, diretto verso la cabina del telefono nell’atrio dell’edificio dove infilò la monetina, fece il numero della sala,poi si spacciò per il sig. Mike Hansen consulente bancario,dipendente dell’ufficio, di quella banca. La conversazione andò più o meno così “Ciao Sono Mike Hansen dell’ufficio estero” disse alla giovane che rispose, lei gli domandò il suo numero di interno, ed essendo informato della procedura standard le rispose subito “286”, “bene e il codice?” : con il cuore in gola rispose “4789”, poi diede istruzioni per trasferire 10 milioni di dollari esatti trame della Irving Trust Company di New York alla Wozchod Bank di Zurigo dove era già aperto un conto. Allora la giovane disse che andava bene e che mancava solo il numero di transazione tra un ufficio e l’altro; Rifkin non aveva previsto la domanda, ma riuscì a non farsi travolgere dal panico si comportò come se fosse tutto normale e rispose al volo “Aspetta che controllo e ti richiamo “, subito dopo, cambiò di nuovo personaggio per telefonare un altro ufficio della banca, stavolta sostenendo di essere l’impiegato della Telex , ottenere il numero e richiamò la ragazza , la quale lo ringraziò.
Qualche giorno dopo, Rifkin volò in Svizzera, prelevò i soldi e consegnò 8 milioni ad un’agenzia russa in cambio di un sacchetto di diamanti , poi tornò in patria passando attraverso la dogana con le pietre nascoste nella cintura portamonete :aveva fatto la più grossa rapina in banca della storia , senza pistole e senza computer.
La sua impresa è finita sul Guinness dei Primati sotto la categoria “Le più grandi truffe informatiche” praticamente aveva sfruttato l’arte del raggiro, i talenti e le tecniche che oggi chiamiamo ingegneria sociale.
In questa rubrica cercheremo di sensibilizzare le aziende verso questo argomento e quindi proporre soluzioni di prevenzione.