Gli attacchi informatici in casa non riguardano più soltanto il computer sul quale conserviamo documenti e fotografie. Oggi anche una telecamera, un televisore intelligente o un termostato collegato a internet possono diventare un punto vulnerabile. Secondo l’allarme di Consumers’ Forum, riportato dal Sole 24 Ore il 14 novembre 2026, in Italia un’abitazione su tre sarebbe potenzialmente esposta, con danni che nei casi più gravi possono arrivare a 10.000 euro e oltre. Non è il costo abituale di ogni incidente, ma una possibilità legata alle conseguenze più pesanti, come frodi, estorsioni e furti d’identità.
La casa connessa è comoda, ma richiede attenzione
Accendere il riscaldamento prima di rientrare, controllare il soggiorno dallo smartphone, chiedere a un assistente vocale di spegnere le luci: sono gesti che rendono la tecnologia quasi invisibile. È proprio questa naturalezza a farci dimenticare che dietro ogni funzione ci sono software, credenziali e collegamenti di rete. La stessa connessione che permette di gestire un apparecchio a distanza può diventare un problema quando il dispositivo non è protetto adeguatamente.
Il punto, quindi, non è rinunciare alla domotica. È smettere di considerare questi oggetti come semplici elettrodomestici. Una telecamera connessa richiede attenzioni simili a quelle riservate al telefono: configurazione iniziale, aggiornamenti e controllo degli accessi. Il National Cyber Security Centre britannico ricorda infatti che anche i dispositivi smart hanno bisogno di aggiornamenti per correggere difetti e problemi di sicurezza.
Oltre cento milioni di dispositivi nelle abitazioni italiane
La dimensione del fenomeno emerge dai numeri riportati dal Sole 24 Ore: nelle case italiane si trovano circa 100,1 milioni di dispositivi tra smartphone, computer, Smart TV e tablet. A questa dotazione si aggiungono gli apparecchi dedicati alla gestione intelligente dell’abitazione, dalle videocamere agli antifurto, fino a climatizzatori, sensori ed elettrodomestici. Non parliamo, dunque, di una nicchia riservata agli appassionati di tecnologia.
Anche la diffusione della casa intelligente continua a crescere. L’articolo cita l’Osservatorio Eumetra, secondo cui la quota di famiglie con dotazioni Smart Home o smart speaker collegati agli apparecchi domestici è passata dal 4% del 2017 al 33% del 2026. Questo dato descrive l’adozione tecnologica: non significa che tutte queste famiglie abbiano subito un attacco. Distinguere diffusione, esposizione e incidenti effettivi è essenziale per leggere correttamente l’allarme.
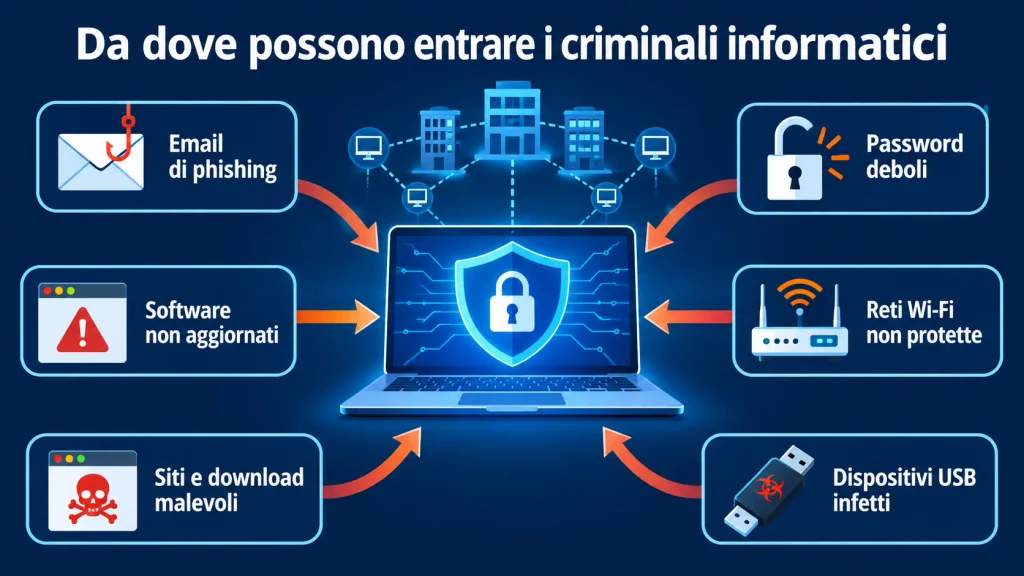
Da dove possono entrare i criminali informatici
Una password predefinita mai cambiata, un router trascurato o un software non aggiornato possono offrire occasioni agli aggressori. Consumers’ Forum richiama proprio questi punti deboli: non serve immaginare sempre operazioni sofisticate contro bersagli eccezionali. Anche un dispositivo domestico configurato male può rappresentare un accesso utile per attività illecite. Il rischio dipende dalle vulnerabilità presenti e dalle condizioni concrete della rete.
Le credenziali iniziali meritano particolare attenzione. Quando una password è comune a più prodotti o facilmente reperibile, lasciare tutto come si trova significa mantenere una protezione debole. Il NCSC raccomanda di modificarla durante la configurazione e di scegliere una combinazione difficile da indovinare. Per gestire password robuste e diverse, un gestore di password può essere un aiuto pratico, soprattutto quando gli account diventano numerosi.
I danni non si fermano al dispositivo compromesso
Quando pensiamo a un attacco domestico, immaginiamo spesso un apparecchio bloccato. Le conseguenze, però, possono coinvolgere informazioni personali, immagini private e denaro. Tra i rischi segnalati da Consumers’ Forum figurano furti di dati destinati a frodi, estorsioni, ransomware e manipolazione di apparecchi controllabili da remoto. La sicurezza digitale finisce così per intrecciarsi con la riservatezza e con la gestione quotidiana della casa.
Esiste anche un aspetto meno evidente: un dispositivo violato può essere utilizzato per condurre altri attacchi contro utenti o infrastrutture. In questi casi il proprietario non è necessariamente l’unico bersaglio dell’operazione. L’apparecchio domestico diventa uno strumento nelle mani di terzi. È un motivo ulteriore per non liquidare come irrilevante la sicurezza di un oggetto solo perché contiene pochi dati o costa poco.
Quanto può costare un attacco informatico domestico
Secondo le valutazioni di Consumers’ Forum riportate nell’articolo, ripristinare la rete, richiedere assistenza specializzata, sostituire apparecchi compromessi e recuperare gli account può comportare spese fino a 1.500 euro. Il conto può salire a 10.000 euro e oltre quando si aggiungono sottrazioni di denaro, compromissione dell’identità digitale, estorsioni o perdita di dati con conseguenze economiche importanti.[1]
Queste cifre vanno interpretate con cautela. Non descrivono una perdita media né un esito inevitabile per chi possiede dispositivi intelligenti. Indicano piuttosto quanto possa allargarsi il danno rispetto al prezzo del singolo prodotto. Una telecamera economica, per esempio, non rende automaticamente trascurabili le conseguenze di un accesso illecito: il valore delle informazioni e degli account coinvolti può essere molto diverso dal costo dell’hardware.[1]
Password e aggiornamenti sono il primo passo
La sicurezza domestica comincia dalla configurazione. Cambiare le credenziali predefinite e attivare l’autenticazione a due fattori, quando disponibile, permette di rafforzare la protezione degli accessi. Quest’ultima aggiunge una verifica ulteriore e rende più difficile entrare nell’account anche a chi ne conosce la password. Sono interventi semplici, ma riguardano proprio alcune delle debolezze più facilmente trascurate.
Gli aggiornamenti meritano la stessa attenzione. Rimandarli continuamente significa lasciare irrisolti problemi che il produttore potrebbe avere già corretto. Il NCSC consiglia di attivare l’installazione automatica, quando prevista, e di applicare gli aggiornamenti manuali quando vengono proposti. La raccomandazione riguarda sia il dispositivo sia l’app utilizzata per controllarlo: proteggere soltanto una parte del sistema lascia incompleto il lavoro.
Meno funzioni inutili, più attenzione agli acquisti
Non tutte le possibilità offerte da un prodotto devono restare attive. Se non occorre controllare un dispositivo quando si è fuori casa, il NCSC suggerisce di disabilitarne l’accesso remoto. È un criterio concreto: mantenere le funzioni utili, evitando di lasciare disponibili collegamenti che non servono davvero. La comodità va valutata sulle proprie abitudini, non soltanto sulle promesse riportate sulla confezione.
Anche prima dell’acquisto conviene chiedersi per quanto tempo il produttore fornirà aggiornamenti di sicurezza. Il supporto software non è un dettaglio secondario: quando termina, il dispositivo può diventare più esposto. Accanto a prezzo, compatibilità e funzioni, la durata del supporto dovrebbe quindi entrare nella valutazione. Un prodotto conveniente oggi può risultare meno interessante se non offre indicazioni chiare sulla propria manutenzione digitale.[5]
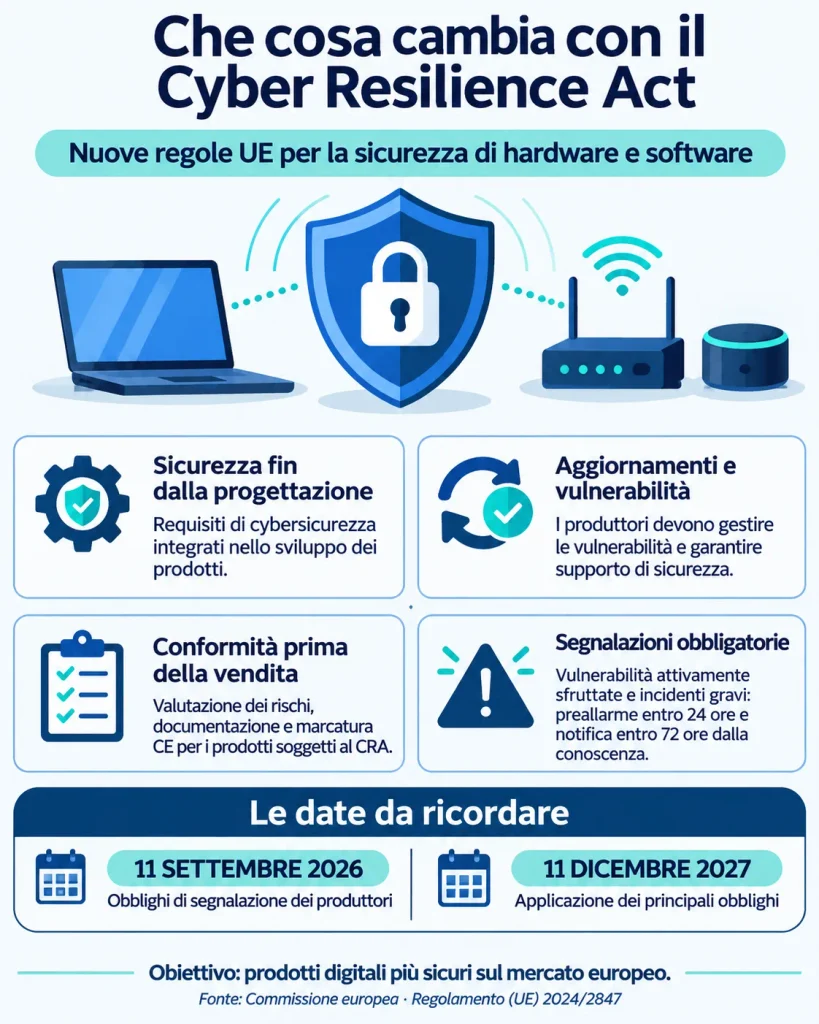
Che cosa cambia con il Cyber Resilience Act
Una parte della risposta arriva dall’Unione europea con il Cyber Resilience Act, che introduce requisiti obbligatori di cybersicurezza per i prodotti con elementi digitali. L’obiettivo è coinvolgere i produttori lungo il ciclo di vita del prodotto, dalla progettazione alla manutenzione, includendo la gestione delle vulnerabilità. La protezione non dovrebbe dipendere soltanto dall’attenzione di chi acquista, ma anche da come vengono realizzati e mantenuti hardware e software.
Le principali disposizioni si applicheranno dall’11 dicembre 2027. Alcuni obblighi sono però già operativi: dall’11 settembre 2026 sono previste segnalazioni relative a vulnerabilità attivamente sfruttate e incidenti gravi. Sarebbe quindi inesatto presentare il 2027 come l’inizio assoluto di ogni adempimento. Nel frattempo, password curate, aggiornamenti e funzioni configurate con criterio restano strumenti concreti per vivere la casa connessa con maggiore consapevolezza, senza trasformare ogni comodità tecnologica in una fonte di preoccupazione.
Contattaci
La sicurezza della tua casa comincia da una scelta consapevole
La casa connessa dovrebbe semplificarti la vita, non aggiungere preoccupazioni. Non serve rinunciare alla tecnologia: serve dedicarle la stessa attenzione che riservi alla porta d’ingresso. Perché proteggere gli spazi in cui vivi significa anche prenderti cura di ciò che colleghi alla rete.
Non rimandare al primo problema: ritagliati un momento per controllare le impostazioni di sicurezza dei tuoi dispositivi e coinvolgi chi vive con te. La protezione della casa è un impegno condiviso, anche quando passa da uno schermo.
Vuoi capire da dove cominciare? Contatta subito Enjoy System per parlare della sicurezza della tua casa connessa e delle tue esigenze.
Ultimi articoli pubblicati
- Attacchi informatici in casa: i rischi per le famiglie e come proteggere i dispositivi smart
- Dal semplice annuncio Airbnb a un appartamento 3D da esplorare: cosa ha fatto davvero l’intelligenza artificiale
- Corsi MIT gratis online: guida a OpenCourseWare
- SplitMySong: come separare voce e strumenti da una canzone con l’intelligenza artificiale
- Alternative Adobe open source: la sfida di ArtCraft nasce con l’intelligenza artificiale
- Intelligenza artificiale in medicina: il caso di Ann salvata da Gemini
- Tesla Roadster, l’auto con i razzi di Musk: spettacolo tecnologico o rivoluzione della mobilità?
- Comandi Windows più utili: guida pratica e sicura
- Google annuncia Gemini 4 Argon: il nuovo modello AI punta su coding, sicurezza e lavoro professionale


0 Commenti
Scrivi un commento